
Les opérations clandestines iraniennes mettent la sécurité européenne en alerte
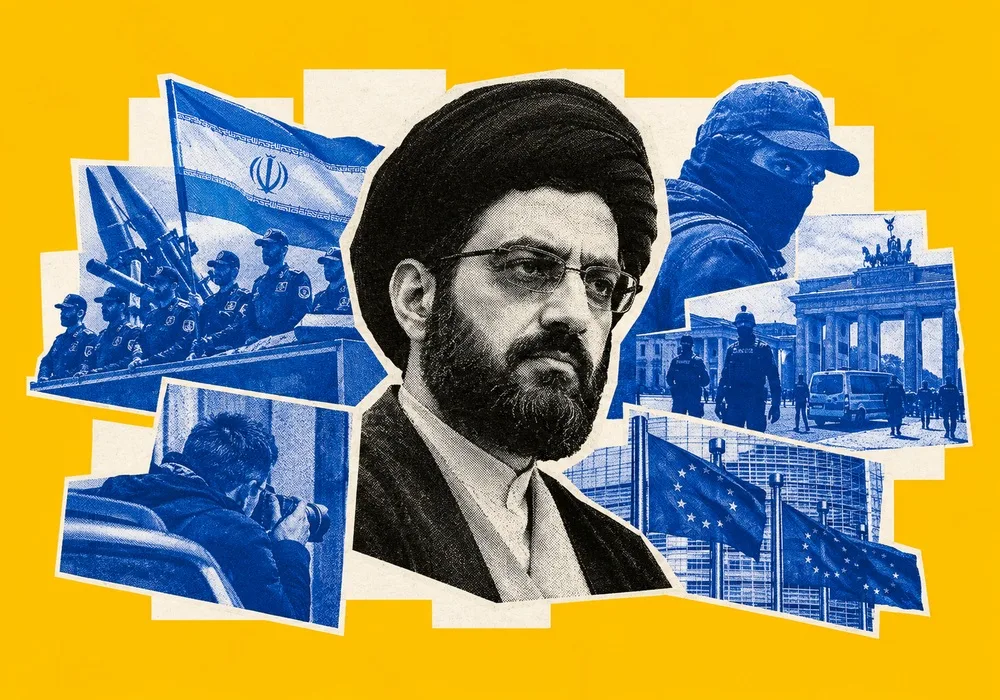
Les services de renseignement européens s'inquiètent de l'extension en Europe d'une campagne d'opérations clandestines liée à l'Iran : assassinats présumés, incendies criminels, surveillance militaire et cyberespionnage.
Les services de renseignement européens s'inquiètent de plus en plus de ce que la confrontation de l'Iran avec les puissances occidentales s'étende au-delà du Moyen-Orient, sous la forme d'une campagne soutenue d'opérations clandestines à travers l'Europe. Des projets d'assassinat présumés, des incendies criminels, la surveillance d'installations militaires et l'espionnage informatique ont conduit les gouvernements à réévaluer l'ampleur de la menace et l'efficacité des mesures de contre-espionnage existantes. Bien que certaines enquêtes n'aient pas encore établi devant les tribunaux de liens directs avec l'État iranien, les responsables de la sécurité estiment que la succession d'incidents révèle un défi persistant qui dépasse les attaques individuelles.
Le 12 octobre, 32 pays, dont le Royaume-Uni, la France, l'Allemagne, les États-Unis, le Canada et les Pays-Bas, ont condamné conjointement des opérations violentes, des sabotages, des cyberattaques et d'autres activités hostiles liées à l'Iran. Cette déclaration traduisait la crainte croissante que Téhéran puisse recourir à des méthodes indirectes pour riposter contre les gouvernements occidentaux après la confrontation militaire impliquant l'Iran, les États-Unis et Israël. De telles opérations permettent à un État d'exercer une pression sans recourir à une action militaire conventionnelle, tandis que l'implication d'intermédiaires peut rendre l'attribution et les représailles plus difficiles.
Le Royaume-Uni est apparu comme un foyer particulièrement notable de ces préoccupations. Le 27 octobre, les autorités britanniques ont inculpé deux hommes dans le cadre d'une enquête de sécurité nationale portant sur la base aérienne de RAF Fairford, qui avait accueilli des appareils américains engagés dans des opérations contre l'Iran. L'enquête fait suite à un incident survenu le 27 septembre, lorsque des activités suspectes près de l'installation ont fait craindre une possible tentative de viser des aéronefs militaires. Les autorités britanniques ont relié cette affaire à des activités présumées de renseignement iraniennes, bien que les accusations restent soumises à une procédure judiciaire. Ce dossier illustre comment des infrastructures militaires utilisées par des forces alliées peuvent devenir des cibles potentielles même lorsqu'un pays n'est pas directement engagé au combat sur son propre territoire.
Le service de sécurité britannique MI5 a fait état de plus de 50 arrestations depuis le début de l'année 2026 en lien avec des activités hostiles liées à l'Iran. Les cibles présumées vont au-delà des dissidents iraniens en exil et des médias d'opposition, et incluent des communautés juives, des intérêts israéliens et des installations militaires. Londres a également imposé des sanctions à des personnes soupçonnées d'avoir participé à des opérations liées aux structures de sécurité iraniennes et à des réseaux criminels. Téhéran a rejeté les accusations britanniques, affirmant qu'elles sont motivées par des considérations politiques et visent à détourner la responsabilité du conflit.
Les réseaux criminels comme instruments de pression étatique
L'un des défis les plus importants pour les agences de contre-espionnage européennes est l'utilisation rapportée de personnes sans liens établis avec les services de renseignement. Le recrutement via des plateformes en ligne, des incitations financières et des intermédiaires criminels peut offrir aux organisations de renseignement étrangères une certaine distance opérationnelle avec les personnes chargées de la surveillance ou des attaques. Les personnes ainsi recrutées peuvent être chargées de collecter des informations, d'identifier des failles de sécurité ou de cibler des lieux particuliers, sans nécessairement comprendre l'opération plus vaste à laquelle elles participent.
Cette approche complique les enquêtes antiterroristes classiques. Les autorités doivent distinguer l'activité criminelle motivée de manière indépendante, les attaques revendiquées par des organisations intermédiaires et les opérations qui ont pu être commanditées ou dirigées par un État étranger. Établir la relation entre un suspect individuel et un service de renseignement étranger exige des preuves capables de résister à l'examen judiciaire. Par conséquent, les évaluations du renseignement peuvent identifier un lien étatique présumé avant que les procureurs ne soient en mesure de le démontrer devant un tribunal.
Des affaires en Allemagne et au Royaume-Uni illustrent l'éventail des activités présumées. Le 14 octobre, un tribunal de Hambourg a condamné deux hommes dans le cadre d'un projet visant des personnalités publiques et des entreprises juives, le principal accusé ayant été jugé avoir agi sous le contrôle de la Force Qods iranienne, branche des opérations extérieures du Corps des gardiens de la révolution islamique. D'autres enquêtes ont porté sur la surveillance présumée d'installations diplomatiques israéliennes, d'institutions juives et de médias d'opposition. Dans plusieurs pays européens, des attaques contre des sites juifs et liés à Israël ont également été revendiquées par Harakat Ashab al-Yamin al-Islamia, un groupe associé à des réseaux militants pro-iraniens.
Les implications vont au-delà des dommages physiques immédiats causés par ces incidents. La surveillance d'installations militaires peut révéler des routines opérationnelles et des vulnérabilités sécuritaires, tandis que les attaques contre des institutions juives et des médias d'opposition peuvent intimider des communautés et entraver la capacité des dissidents à s'organiser librement. Même des projets avortés peuvent imposer des coûts supplémentaires aux autorités publiques en exigeant une protection plus intensive de sites sensibles, d'installations diplomatiques et de personnes considérées comme des cibles potentielles.
Les opérations informatiques élargissent la menace
La campagne iranienne présumée comporte également une dimension numérique. En septembre, le Royaume-Uni et ses partenaires ont divulgué des informations sur un outil logiciel espion connu sous le nom de Chosen Brick, qu'ils ont attribué à des acteurs liés à l'État iranien. Cet outil aurait été utilisé pour cibler des dissidents, des militants et des journalistes opposés à Téhéran. Les enquêteurs ont indiqué que l'opération pouvait impliquer l'usurpation de l'identité de contacts de confiance sur des plateformes de messagerie telles que WhatsApp et Telegram afin d'obtenir des informations sensibles.
Ces techniques exploitent une vulnérabilité qui ne peut être traitée uniquement par la sécurité physique ou la collecte de renseignements classique. Le personnel diplomatique, les journalistes, les chercheurs et les membres des communautés de la diaspora dépendent de plus en plus de communications numériques qui peuvent exposer leurs contacts, leurs déplacements et leurs relations professionnelles. Des comptes compromis peuvent également être utilisés pour approcher d'autres cibles, faisant d'une seule intrusion réussie un point de départ potentiel pour une opération de renseignement plus vaste.
Pour les gouvernements européens, cela crée la nécessité de traiter la sécurité physique et numérique comme des responsabilités interconnectées. Les informations obtenues par l'espionnage informatique pourraient aider à identifier des personnes à surveiller ou à intimider, tandis que les détails recueillis sur le terrain pourraient faciliter un ciblage numérique ultérieur. Protéger les communautés vulnérables exige donc une coopération entre les services de renseignement, les forces de l'ordre et les organisations responsables de la cybersécurité, ainsi que des conseils pratiques pour les personnes à risque.
Un test pour la coordination européenne
L'augmentation perçue des activités liées à l'Iran soulève une question plus large sur la capacité de l'Europe à répondre de manière cohérente à des menaces qui franchissent les frontières nationales. Le renseignement peut être collecté dans un pays, un suspect recruté dans un autre et une cible potentielle située ailleurs. Les réseaux criminels peuvent opérer dans plusieurs juridictions, tandis que les preuves nécessaires aux poursuites peuvent être réparties entre les autorités nationales. Des réponses efficaces dépendent donc d'un partage d'informations en temps utile, d'enquêtes coordonnées et d'évaluations communes des risques auxquels sont confrontées les infrastructures et les communautés européennes.
La menace n'est pas évaluée de la même manière sur l'ensemble du continent. Les responsables français ont reconnu une augmentation des activités liées à l'Iran, mais ont indiqué que la situation diffère de celle du Royaume-Uni et de l'Allemagne, où les autorités identifient un éventail plus large de cibles potentielles. Les différences nationales en matière d'exposition, de capacités de renseignement et de concentration de communautés vulnérables signifient qu'une réponse européenne unique devra tenir compte de niveaux de risque différents.
Dans le même temps, le nombre croissant d'incidents signalés met les gouvernements sous pression pour concilier action préventive et garanties juridiques. Les agences de renseignement peuvent avoir besoin d'agir sur la base d'informations incomplètes pour prévenir une attaque, tandis que les procédures pénales exigent des preuves capables d'établir la responsabilité individuelle. Une dépendance excessive à une attribution non vérifiée risque d'éroder la confiance du public, mais des enquêtes fragmentées et un partage d'informations retardé pourraient laisser des opportunités aux réseaux hostiles d'exploiter les failles entre les systèmes nationaux.
Le défi central pour l'Europe n'est donc pas simplement de prévenir des attaques individuelles, mais de rendre les opérations clandestines plus difficiles à organiser, à dissimuler et à répéter. Cela nécessite une protection renforcée des sites militaires et des communautés vulnérables, une meilleure coordination contre les intermédiaires criminels transnationaux et une plus grande résilience face à l'espionnage numérique. Si la tendance actuelle persiste, la lutte contre l'ingérence étrangère deviendra une composante de plus en plus importante de la politique de sécurité européenne, même en l'absence de confrontation militaire directe sur le territoire européen.
Sources : Le Monde, The Guardian