
Le Royaume-Uni et l'Allemagne renforcent leur coopération sécuritaire face à une menace hybride permanente en Europe

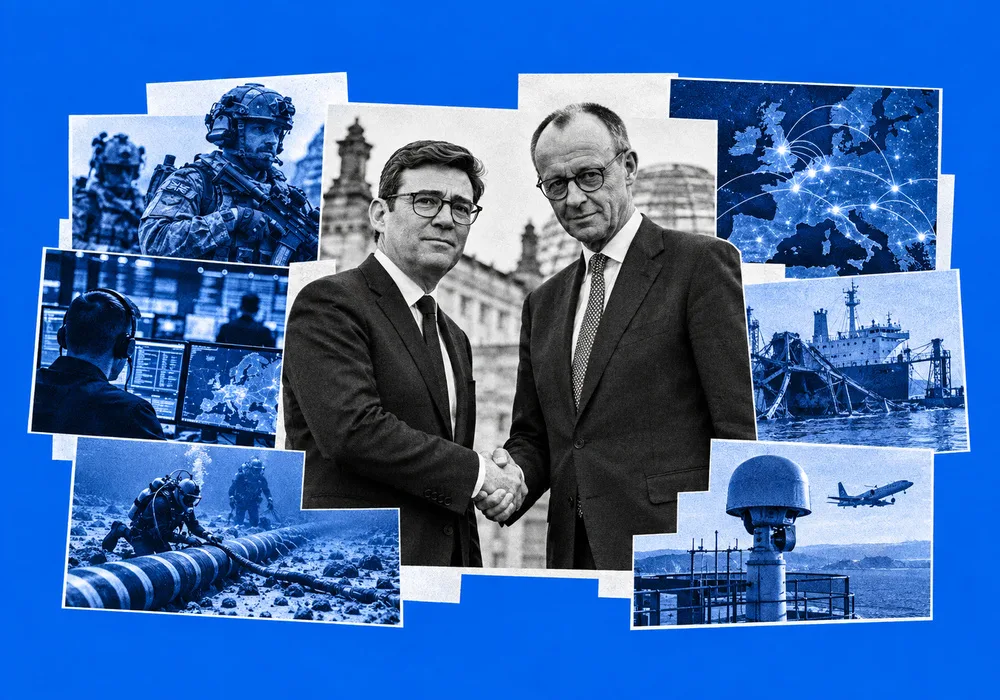
Le Royaume-Uni et l'Allemagne créent un partenariat pour contrer le sabotage, les cyberattaques et les opérations d'information hostiles, alors que l'Europe fait face à une menace hybride permanente.
Le Royaume-Uni et l'Allemagne créent un nouveau partenariat pour contrer le sabotage, les cyberattaques et les opérations d'information hostiles, approfondissant la coopération entre deux des puissances de sécurité les plus importantes d'Europe alors que le continent s'adapte à un environnement de menaces plus dangereux et moins prévisible. L'initiative est significative non seulement parce que Londres et Berlin acceptent de partager davantage d'informations, mais parce qu'elle reflète un changement plus large dans la pensée sécuritaire européenne : les attaques contre les infrastructures, les systèmes numériques et l'information publique sont de plus en plus traitées comme faisant partie de la même menace stratégique que l'agression militaire conventionnelle.
Le partenariat intervient à un moment où les gouvernements européens s'inquiètent de plus en plus de la capacité de la Russie à opérer en dessous du seuil de la guerre ouverte. Le sabotage, les opérations cyber, l'influence clandestine, le recours à des proxys et les tentatives de manipuler le débat public permettent aux États hostiles d'imposer des coûts aux pays européens sans nécessairement déclencher le type de réponse militaire immédiate qui suivrait une attaque conventionnelle. Pour les gouvernements à travers l'Europe, le défi consiste donc de moins en moins à répondre à des incidents individuels et de plus en plus à construire des systèmes capables de détecter et d'absorber une activité hostile soutenue.
Des incidents individuels à une menace permanente
Le gouvernement britannique affirme que le nouveau partenariat améliorera la coopération entre la Grande-Bretagne et l'Allemagne pour identifier, dissuader et perturber le sabotage et les cyberattaques. Les deux pays entendent renforcer l'échange d'informations et travailler plus étroitement avec les organisations susceptibles de devenir des cibles, tandis que la Grande-Bretagne met également en place un Centre national de défense de l'information pour faire face aux opérations d'information hostiles, y compris la désinformation et les deepfakes.
La signification plus large est que Londres et Berlin traitent ces activités comme interconnectées plutôt que comme des catégories distinctes de criminalité ou de travail de renseignement. Une cyberattaque peut être utilisée pour perturber un système physique, tandis qu'un sabotage peut être suivi d'une campagne d'information visant à créer la confusion sur l'identité des responsables. Une attaque contre une infrastructure peut ensuite générer des pertes économiques et une anxiété publique amplifiées en ligne. L'efficacité de la guerre hybride vient précisément de la combinaison de ces différentes formes de pression tout en gardant chaque action individuelle suffisamment ambiguë pour compliquer la réponse.
La Russie est devenue la préoccupation centrale derrière ce changement. Les gouvernements européens ont averti à plusieurs reprises que Moscou utilise un éventail plus large d'outils pour affaiblir le soutien occidental à l'Ukraine, tester la résilience des sociétés européennes et imposer des coûts aux pays qui soutiennent Kyiv. La guerre s'étend donc au-delà de la ligne de front : les gouvernements européens considèrent de plus en plus leur propre territoire, leurs infrastructures et leur espace informationnel comme faisant partie de l'environnement stratégique global.
L'Allemagne confrontée aux vulnérabilités de la plus grande économie d'Europe
La question est particulièrement importante pour l'Allemagne en raison de la position centrale du pays dans les réseaux industriels et d'infrastructure européens. L'Allemagne n'est pas seulement la plus grande économie de l'UE, mais aussi l'un des principaux pôles de transport, de fabrication et d'énergie du continent. La perturbation des infrastructures allemandes peut donc avoir des conséquences qui s'étendent bien au-delà des frontières du pays et affectent les chaînes d'approvisionnement et l'activité économique européennes.
Berlin a déjà été contraint de reconsidérer plusieurs hypothèses qui ont façonné sa politique de sécurité et économique pendant des décennies. L'invasion russe de l'Ukraine a exposé les risques liés à la dépendance énergétique, tandis que la détérioration plus large des relations avec Moscou a poussé l'Allemagne vers des dépenses de défense plus élevées, une plus grande préparation militaire et une protection renforcée des infrastructures stratégiques. Les menaces hybrides ajoutent une couche supplémentaire à ce processus car elles ciblent précisément les systèmes interconnectés dont dépend le modèle économique allemand.
Le défi est aussi institutionnel. Une grande partie des infrastructures susceptibles d'être ciblées appartient à des propriétaires privés ou est exploitée par eux, tandis que la responsabilité de la sécurité nationale reste à l'État. Les entreprises énergétiques, les opérateurs de télécommunications, les entreprises de transport et les fournisseurs de technologies possèdent des informations dont les gouvernements peuvent avoir besoin pour identifier une attaque, mais le partage de ces informations nécessite des mécanismes de coopération permanents. C'est pourquoi la résilience devient de plus en plus une question de sécurité nationale plutôt qu'une simple question de gestion des risques d'entreprise.
Pour l'Allemagne, l'objectif passe donc de la tentative de prévenir chaque incident possible à la garantie qu'une attaque ne peut pas produire de conséquences disproportionnées. Des systèmes redondants, des cyberdéfenses renforcées, des itinéraires d'approvisionnement alternatifs, des mécanismes de rétablissement plus rapides et un meilleur partage de renseignements font tous partie de la même stratégie de sécurité.
La Grande-Bretagne revient au centre de la coopération européenne en matière de sécurité
Pour le Royaume-Uni, le partenariat a une dimension différente mais tout aussi importante. Le Brexit a retiré la Grande-Bretagne des structures politiques de l'UE, mais n'a pas changé la position géographique du pays ni ses intérêts stratégiques en Europe. La Grande-Bretagne reste l'une des puissances militaires les plus fortes du continent et dispose de capacités importantes en matière de renseignement et de cyber, ce qui rend difficile la construction d'un système de sécurité européen crédible sans la participation britannique.
L'Allemagne est un partenaire particulièrement important en raison de son poids économique et de son rôle croissant dans la défense européenne. Les deux pays se sont rapprochés d'une coopération stratégique plus étroite depuis la signature du traité de Kensington, qui a établi un cadre plus large de collaboration en matière de défense, de sécurité, de technologie et de résilience économique. La dernière initiative suggère que cette relation devient plus opérationnelle plutôt que de rester principalement politique.
L'arrangement illustre également comment la sécurité européenne évolue après le Brexit. La Grande-Bretagne n'a pas besoin de réintégrer les structures de l'UE pour s'intégrer plus profondément dans la coopération européenne de défense. Au lieu de cela, Londres peut construire des relations bilatérales avec les principales puissances européennes et participer à des initiatives plus larges de l'OTAN, créant un réseau d'arrangements de sécurité qui se chevauchent. En pratique, l'architecture de sécurité européenne devient plus flexible et plus compliquée, l'OTAN, l'UE et les partenariats nationaux individuels remplissant différentes fonctions.
Cela compte parce que beaucoup des menaces auxquelles l'Europe est aujourd'hui confrontée ne correspondent pas parfaitement aux responsabilités d'une seule institution. L'OTAN est principalement conçue autour de la défense collective, tandis que les cyberattaques, le sabotage d'infrastructures, l'ingérence étrangère et les opérations d'information nécessitent souvent une coopération entre les agences de renseignement, les forces de police, les gouvernements et les entreprises privées.
Les infrastructures critiques font partie du périmètre de défense européen
L'accent croissant mis sur le sabotage modifie la définition de ce que l'Europe doit défendre. Les infrastructures critiques étaient principalement discutées en termes d'efficacité économique et de continuité des services publics. De plus en plus, ces mêmes infrastructures sont considérées comme un actif stratégique dont la perturbation pourrait affecter la sécurité nationale.
Les réseaux énergétiques en sont un exemple évident, mais la vulnérabilité s'étend aux télécommunications, aux ports, aux aéroports, aux chemins de fer, aux centres de données, aux systèmes logistiques et aux câbles sous-marins. Les économies européennes modernes dépendent du fonctionnement continu de ces réseaux, et leur interconnexion signifie qu'une perturbation dans un secteur peut rapidement se propager à d'autres.
Cela crée un problème difficile pour les gouvernements européens. Protéger chaque actif individuel est impossible, en particulier lorsque la majeure partie de l'infrastructure est exploitée par des entreprises privées et que les attaquants peuvent constamment rechercher de nouvelles vulnérabilités. L'objectif plus réaliste est de créer des systèmes capables de résister aux perturbations et de se rétablir rapidement.
Cette approche modifie également l'économie des infrastructures. Les gouvernements et les entreprises européens pourraient de plus en plus devoir accepter des coûts plus élevés en échange de redondance et de sécurité. Un réseau moins cher qui dépend d'un fournisseur unique ou d'un système numérique vulnérable peut devenir beaucoup plus coûteux une fois pris en compte le coût potentiel d'une perturbation majeure.
C'est l'une des raisons pour lesquelles le concept d'autonomie stratégique européenne s'étend au-delà de la fabrication de défense et de la sécurité énergétique. Le contrôle des communications, des données, des infrastructures numériques, des chaînes d'approvisionnement et des technologies critiques est de plus en plus traité comme une composante de la résilience nationale.
L'environnement informationnel devient un autre champ de bataille
La décision britannique d'établir un Centre national de défense de l'information reflète également une préoccupation européenne croissante concernant la dimension informationnelle de la guerre hybride. L'influence hostile n'a pas besoin de convaincre une population entière d'une fausseté particulière pour être efficace. Il peut suffire de créer de l'incertitude, de saper la confiance dans les institutions gouvernementales ou d'intensifier les divisions politiques existantes.
L'intelligence artificielle rend cet environnement plus difficile à gérer. Les deepfakes et autres formes de contenu synthétique peuvent être produits à un coût bien inférieur à celui d'avant et distribués rapidement via les médias sociaux et d'autres réseaux en ligne. Pendant une crise, du matériel manipulé peut se propager avant que les autorités n'aient établi ce qui s'est passé, créant un vide informationnel que les acteurs hostiles peuvent exploiter.
Cela rend la résilience informationnelle de plus en plus importante pour la sécurité nationale. Si une attaque endommage une infrastructure, les gouvernements doivent communiquer rapidement et de manière crédible avec le public. Si une cyberattaque perturbe les services, les citoyens et les entreprises ont besoin d'informations fiables sur ce qui se passe. Si un acteur étranger tente d'exploiter la crise, les autorités doivent avoir la capacité d'identifier et de contrer l'opération.
La ligne de démarcation entre cybersécurité et sécurité de l'information devient donc moins significative. Les deux impliquent de protéger la capacité d'une société à faire confiance et à utiliser les systèmes dont elle dépend.
L'Europe passe de la dissuasion à la résilience
Le changement stratégique plus large est que les gouvernements européens ne peuvent plus compter entièrement sur la dissuasion traditionnelle. Pendant la guerre froide, la question centrale était en grande partie de savoir si une attaque militaire pouvait être dissuadée par la menace de représailles écrasantes. Les opérations hybrides créent un calcul différent car un adversaire peut tenter d'imposer des coûts tout en restant délibérément en dessous du seuil de conflit militaire conventionnel.
La réponse doit donc inclure la résilience ainsi que la riposte. Si une cyberattaque peut être contenue en quelques heures, un réseau de communication endommagé rétabli rapidement et une campagne d'information exposée avant de gagner du terrain, la valeur stratégique de l'attaque est considérablement réduite.
Cela ne signifie pas que la dissuasion militaire devient moins importante. Au contraire, la guerre de la Russie contre l'Ukraine a renforcé la nécessité pour les pays européens de maintenir des capacités de défense conventionnelles crédibles. Mais la puissance militaire n'est de plus en plus qu'une couche d'un système de sécurité beaucoup plus large.
Pour les gouvernements européens, la résilience signifie être capable de continuer à fonctionner sous pression. Cela implique de protéger les infrastructures, de sécuriser les chaînes d'approvisionnement, de renforcer les capacités cyber, de partager les renseignements et de garantir que les institutions publiques peuvent maintenir leur crédibilité pendant une crise. Cela nécessite également une coopération avec les entreprises dont les réseaux et les infrastructures sont essentiels à la sécurité nationale.
Une architecture de sécurité européenne plus interconnectée
Le partenariat germano-britannique fait donc partie d'une transformation beaucoup plus large. L'OTAN reste la fondation de la défense collective européenne, mais les arrangements bilatéraux deviennent de plus en plus importants pour faire face aux menaces qui nécessitent des renseignements spécialisés, une coordination rapide ou une coopération étroite avec les opérateurs du secteur privé.
La Grande-Bretagne et l'Allemagne sont particulièrement bien placées pour développer ce modèle car elles combinent des capacités militaires importantes avec de grandes économies et des ressources étendues en matière de renseignement et de technologie. Leur coopération peut également servir de pont entre les structures de sécurité du Royaume-Uni et l'Europe continentale à un moment où l'environnement de menaces pousse les pays à se rapprocher malgré les divisions politiques créées par le Brexit.
D'autres États européens poursuivent des approches similaires, en particulier ceux qui ont été exposés aux cyberopérations russes, aux risques de sabotage et aux campagnes d'information. Le schéma émergent n'est pas la création d'une structure de sécurité européenne unique mais un réseau dense de relations qui se chevauchent et qui relient l'OTAN, l'UE et les gouvernements nationaux.
Ce réseau deviendra probablement de plus en plus important à mesure que les pays européens se préparent à une période prolongée de confrontation stratégique avec la Russie. Les attaques les plus graves ne seront peut-être pas toujours spectaculaires. Elles peuvent consister en des tentatives répétées d'exploiter de petites faiblesses dans les infrastructures, les institutions et les sociétés, augmentant progressivement les coûts du maintien du soutien à l'Ukraine et sapant la confiance dans les gouvernements européens.
L'Europe se prépare à une sécurité sans ligne claire entre guerre et paix
Le message plus profond de l'accord germano-britannique est que l'Europe se prépare à un environnement de sécurité dans lequel la distinction entre guerre et paix devient de plus en plus floue. L'invasion à grande échelle de l'Ukraine par la Russie a démontré le potentiel destructeur de la force militaire conventionnelle, mais la confrontation plus large a également montré que les États peuvent rivaliser par le biais de cyberopérations, de sabotage, de pression économique et de manipulation de l'information.
Pour l'Europe, cela signifie que la défense ne peut plus se limiter aux armées, aux systèmes d'armes et aux frontières nationales. La résilience des réseaux électriques, des télécommunications, des ports, des infrastructures numériques, des chaînes d'approvisionnement et des institutions publiques peut être tout aussi importante pour déterminer si une campagne hostile réussit.
Le Royaume-Uni et l'Allemagne répondent en construisant des mécanismes conçus pour détecter et perturber les menaces avant qu'elles ne puissent générer des conséquences plus larges. Leur partenariat représente donc plus qu'un autre accord de sécurité bilatéral. Il fait partie de la transition progressive de l'Europe vers un modèle dans lequel la sécurité nationale est définie par la capacité de toute une société à résister à une pression soutenue.
Cette transition aura également des coûts économiques et politiques. Une plus grande résilience nécessite des investissements, de la redondance et des contrôles plus stricts sur les technologies et infrastructures stratégiques, tandis qu'une coopération sécuritaire plus étroite peut imposer de nouvelles exigences aux entreprises privées. Mais pour les gouvernements européens, l'alternative est de plus en plus claire : une économie interconnectée qui est efficace en conditions normales mais vulnérable aux perturbations peut elle-même devenir un passif stratégique.
L'approche européenne émergente repose donc sur un principe simple : la meilleure défense contre la guerre hybride n'est pas la capacité de prévenir chaque attaque, mais la capacité de garantir que les attaques n'atteignent pas leur objectif stratégique plus large. Le partenariat germano-britannique est une indication supplémentaire que l'Europe commence à organiser sa sécurité autour de cette réalité.
Sources : Gouvernement britannique