
Cuando los centros de datos se convierten en campos de batalla: cómo los ataques ucranianos contra Yandex expusieron redes de bots prorrusas

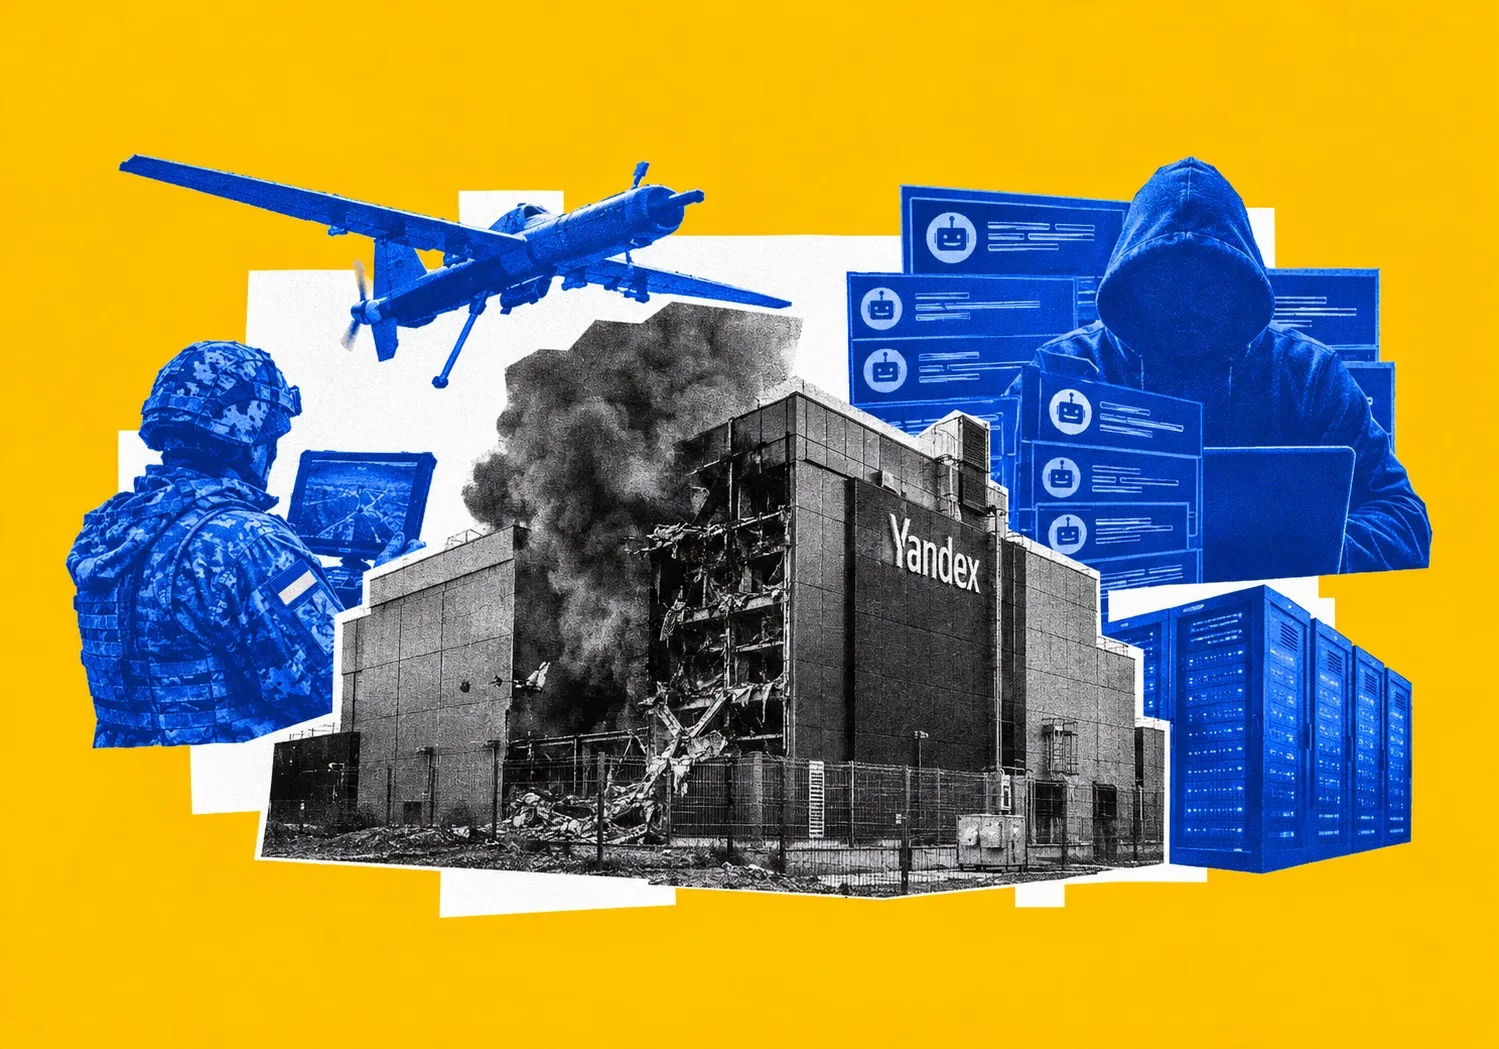
Los ataques ucranianos contra centros de datos de Yandex provocaron una caída drástica del tráfico y de la actividad de cuentas vinculadas a operaciones de influencia prorrusas, pero la conexión directa sigue sin probarse.
Yandex está profundamente integrada en la economía digital rusa. Sus servicios abarcan búsqueda, computación en la nube y otras actividades en línea, lo que hace que su infraestructura sea importante tanto para las empresas como para los usuarios comunes. Por lo tanto, el daño a un centro de datos importante puede afectar mucho más que los sistemas operados directamente por la empresa.
La interrupción reportada fue sustancial. Cloudflare registró una caída de más del 99 por ciento en las solicitudes HTTP automatizadas y el tráfico de bots originados en la red de Yandex, dejando la actividad en alrededor del 0,4 por ciento del pico registrado durante las dos semanas anteriores. NetBlocks informó que el tráfico de Yandex Cloud cayó al 30 por ciento de su línea base normal, mientras que el tráfico general asociado con Yandex LLC cayó al 63 por ciento.
Estas mediciones describen diferentes tipos de tráfico, y ninguna debe confundirse con un recuento directo de bots políticos. Sin embargo, apuntan a una interrupción importante en la red de la empresa.
Las consecuencias se extendieron, según los informes, a clientes de la nube, plataformas inmobiliarias y servicios digitales utilizados por Russian Railways y MegaFon. El daño en Sasovo puede ser particularmente difícil de superar porque el hardware informático avanzado no puede simplemente reemplazarse redirigiendo el tráfico a otro servidor. La pérdida de una concentración sustancial de capacidad de procesamiento puede dejar cargas de trabajo compitiendo por los recursos que quedan.
Para Rusia, el incidente plantea una cuestión de resiliencia digital. Una industria tecnológica nacional puede reducir la dependencia de proveedores extranjeros, pero no puede eliminar los riesgos que se crean cuando servicios importantes dependen de un número limitado de grandes instalaciones.
Las implicaciones políticas pueden resultar más contenciosas que el daño comercial.
¿Qué desapareció de las redes sociales?
Tras los ataques, los observadores informaron una fuerte caída en la actividad entre cuentas asociadas con operaciones de influencia rusas. Según el informe, la actividad en apoyo del partido Alternativa para Alemania cayó al menos un 56 por ciento. La actividad vinculada a la red de Reform UK de Nigel Farage se acercó a cero. Se reportaron cambios similares entre cuentas asociadas con el movimiento MAGA de Donald Trump y defensores de la independencia de la provincia canadiense de Alberta.
El momento ha alentado la interpretación de que las interrupciones de Yandex perturbaron una fuente común de amplificación política automatizada.
Hay un mecanismo plausible detrás de ese argumento. Las campañas de influencia a gran escala requieren infraestructura. Las cuentas deben crearse, mantenerse y coordinarse; los sistemas automatizados necesitan recursos informáticos; y los operadores necesitan formas de distribuir contenido repetidamente en las plataformas. Si una parte significativa de esa operación depende de instalaciones que de repente dejan de estar disponibles, su producción podría caer rápidamente.
Sin embargo, la evidencia presentada hasta ahora no establece que las cuentas en cuestión estuvieran alojadas en los centros de datos dañados. Tampoco una disminución en la actividad de publicación prueba que todas las cuentas afectadas estuvieran controladas por Rusia. Los movimientos políticos pueden atraer simultáneamente a partidarios genuinos, activistas organizados y cuentas automatizadas. Su actividad puede superponerse sin compartir un único operador o proveedor técnico.
La distinción importa porque las cifras miden cosas diferentes. Una interrupción de la red puede medirse a través de datos de tráfico. El origen y el propósito de una campaña política requieren evidencia separada.
Las mediciones de Cloudflare muestran un cambio dramático en el tráfico asociado con Yandex. NetBlocks registró una disminución significativa en la actividad de la nube de la empresa. Los cambios reportados en las cuentas políticas proporcionan un tercer conjunto de observaciones. Conectarlos requeriría evidencia que rastree las cuentas afectadas o sus sistemas de apoyo hasta la infraestructura que fue atacada.
Sin ese vínculo, las cifras no pueden decirnos qué proporción del apoyo en línea a AfD, Reform UK o MAGA fue generado artificialmente.
Un problema que los gobiernos occidentales aún no han resuelto
La interferencia extranjera no es una preocupación nueva. En julio de 2024, el Departamento de Justicia de Estados Unidos desmanteló una red de más de 1.000 cuentas de X impulsadas por IA que vinculó a esfuerzos de inteligencia rusos para influir en el debate político estadounidense.
Tales casos han expuesto las dificultades de identificar actividad coordinada en plataformas donde el discurso político auténtico, la publicación automatizada y el contenido deliberadamente engañoso pueden aparecer uno al lado del otro. Los gobiernos y las empresas tecnológicas han respondido mediante investigaciones, moderación de contenido, reglas de plataformas y acciones legales. Ninguna de estas medidas ha eliminado el problema.
La interrupción reportada de Yandex plantea la posibilidad de abordarlo desde otra dirección. En lugar de centrarse únicamente en lo que publican las cuentas, los investigadores podrían examinar la infraestructura que permite que la actividad coordinada opere a escala.
Ese enfoque podría ser útil incluso si las últimas afirmaciones resultan menos amplias de lo que sugieren algunas interpretaciones iniciales. Mapear las conexiones entre proveedores de alojamiento, servicios en la nube y cuentas coordinadas ayudaría a los investigadores a comprender cómo se organizan las operaciones de influencia. También podría identificar dependencias técnicas que permanecen invisibles cuando los investigadores examinan publicaciones individuales de forma aislada.
Pero una caída repentina de la actividad no es, por sí sola, una medida confiable de cuánta interferencia extranjera ha tenido lugar. Algunas cuentas automatizadas pueden estar conectadas a operadores rusos; otras pueden tener orígenes diferentes. Algunos usuarios genuinos también pueden haberse vuelto menos activos durante la interrupción.
El desafío para las agencias de inteligencia occidentales es separar estas categorías en lugar de tratarlas como una sola red.
Ese trabajo se vuelve más urgente a medida que se acercan las elecciones de mitad de período del Congreso de Estados Unidos el 3 de noviembre. Una disminución en la amplificación automatizada podría cambiar la visibilidad de los mensajes políticos en línea, pero no necesariamente cambiaría las preferencias de los votantes. Tampoco podría usarse la desaparición de cuentas como una medida directa de cuánto apoyo disfruta un movimiento político entre el público.
Una plataforma más silenciosa puede ofrecer a los investigadores una comparación útil con la actividad anterior. No proporciona una imagen sin filtrar de la opinión pública.
El campo de batalla se está expandiendo
Los ataques contra Yandex también marcan un desarrollo potencialmente importante en la guerra entre Rusia y Ucrania. Las fuerzas rusas han atacado repetidamente la infraestructura energética y las instalaciones de comunicaciones ucranianas. Ucrania, mientras tanto, ha atacado refinerías de petróleo rusas, sitios logísticos y otros activos conectados al esfuerzo de guerra del país.
Los centros de datos complican este patrón porque sus funciones rara vez se limitan a un solo propósito. La misma infraestructura puede soportar aplicaciones comerciales, comunicaciones civiles, servicios en la nube y sistemas relevantes para operaciones estatales.
Esa superposición crea preguntas difíciles sobre los objetivos militares. Una instalación no se convierte automáticamente en un objetivo militar legítimo porque su propietario opere en Rusia o porque parte de su tráfico de red pueda estar asociado con actividad política hostil. La cuestión relevante es si la infraestructura contribuye efectivamente a la acción militar y si su destrucción ofrece una ventaja militar definida, teniendo en cuenta las leyes aplicables de los conflictos armados.
Las consecuencias civiles también importan. La interrupción reportada de los servicios de Yandex ilustra cómo un ataque contra un solo proveedor puede afectar a empresas y usuarios sin conexión directa con la guerra. Cuanto mayor sea la concentración de servicios esenciales, mayor será el impacto potencial del daño a una instalación.
También hay un cálculo estratégico para Ucrania. Perturbar la infraestructura de un adversario puede imponer costos más allá del daño físico inmediato, particularmente si interrumpe sistemas utilizados con fines militares o estatales. Pero el valor a largo plazo de tal operación depende de lo que realmente se haya deshabilitado, con qué rapidez puedan recuperarse los sistemas afectados y si la interrupción produce una ventaja operativa significativa.
La información disponible no establece el alcance total del daño al negocio de Yandex ni el tiempo necesario para restaurar su capacidad informática. Por lo tanto, las afirmaciones de pérdidas financieras duraderas deben tratarse con cautela.
La resiliencia digital de Rusia tiene un límite físico
La posición de Yandex ilustra una debilidad más amplia en la infraestructura digital moderna. Los servicios que parecen distribuidos por internet aún pueden depender de recursos informáticos concentrados. Las plataformas en la nube ofrecen flexibilidad, pero trasladar cargas de trabajo a otro lugar solo es posible si existe capacidad alternativa y los sistemas necesarios siguen siendo accesibles.
Para una empresa tecnológica que enfrenta destrucción física y opera dentro del entorno internacional cada vez más restringido de Rusia, reemplazar hardware avanzado podría ser una tarea difícil. El alcance con que las sanciones afectarían un programa de recuperación específico no está establecido por la información actual, pero la dependencia de equipos especializados hace que la resiliencia sea una preocupación estratégica en lugar de simplemente una cuestión de reparar edificios dañados.
Rusia también enfrenta una contradicción. Construir un sector tecnológico nacional poderoso puede fortalecer el control nacional sobre los servicios digitales. Sin embargo, concentrar esos servicios en un puñado de grandes proveedores crea posibles puntos de falla. Cuantas más funciones dependan de la misma infraestructura, más ampliamente puede propagarse una interrupción.
Los países occidentales tienen su propia exposición a este problema. Sus servicios en la nube y sistemas de comunicaciones también dependen de grandes proveedores, muchos de los cuales apoyan tanto operaciones comerciales como estratégicamente importantes. La diferencia radica en las circunstancias y amenazas involucradas, no en la existencia de la dependencia subyacente.
Por ahora, la afirmación más trascendental en torno a los ataques a Yandex sigue sin probarse: que la destrucción de la infraestructura de datos rusa silenció directamente una parte sustancial de la actividad de influencia automatizada observada en las redes políticas occidentales.
Si ese vínculo puede establecerse, el episodio podría dar a los investigadores una oportunidad rara de rastrear la amplificación política extranjera hasta sus fundamentos técnicos. Si no puede, el mismo episodio aún expondrá una vulnerabilidad diferente: la dependencia de una importante economía digital de una infraestructura que puede ser deshabilitada por un ataque físico.
Los dos hallazgos tendrían implicaciones diferentes para las democracias occidentales. Uno cambiaría cómo entienden la interferencia extranjera. El otro reforzaría una lección más inmediata sobre la fragilidad de los sistemas de los que depende cada vez más la comunicación política moderna.
Lea también:
- Un ataque nocturno con drones contra un sitio industrial de doble uso en Sasovo, región de Ryazan, ha inutilizado un importante centro de datos de Yandex Cloud y dañado la planta de máquinas-herramienta Sasta que abastece al sector de defensa ruso. El incidente expone una falla estructural crítica en la infraestructura de Rusia: la ubicación física conjunta de computación en la nube comercial e instalaciones militar-industriales sancionadas al alcance de drones de largo alcance.