
Les géants européens de l'énergie recrutent d'anciens responsables de l'OTAN pour protéger les réseaux

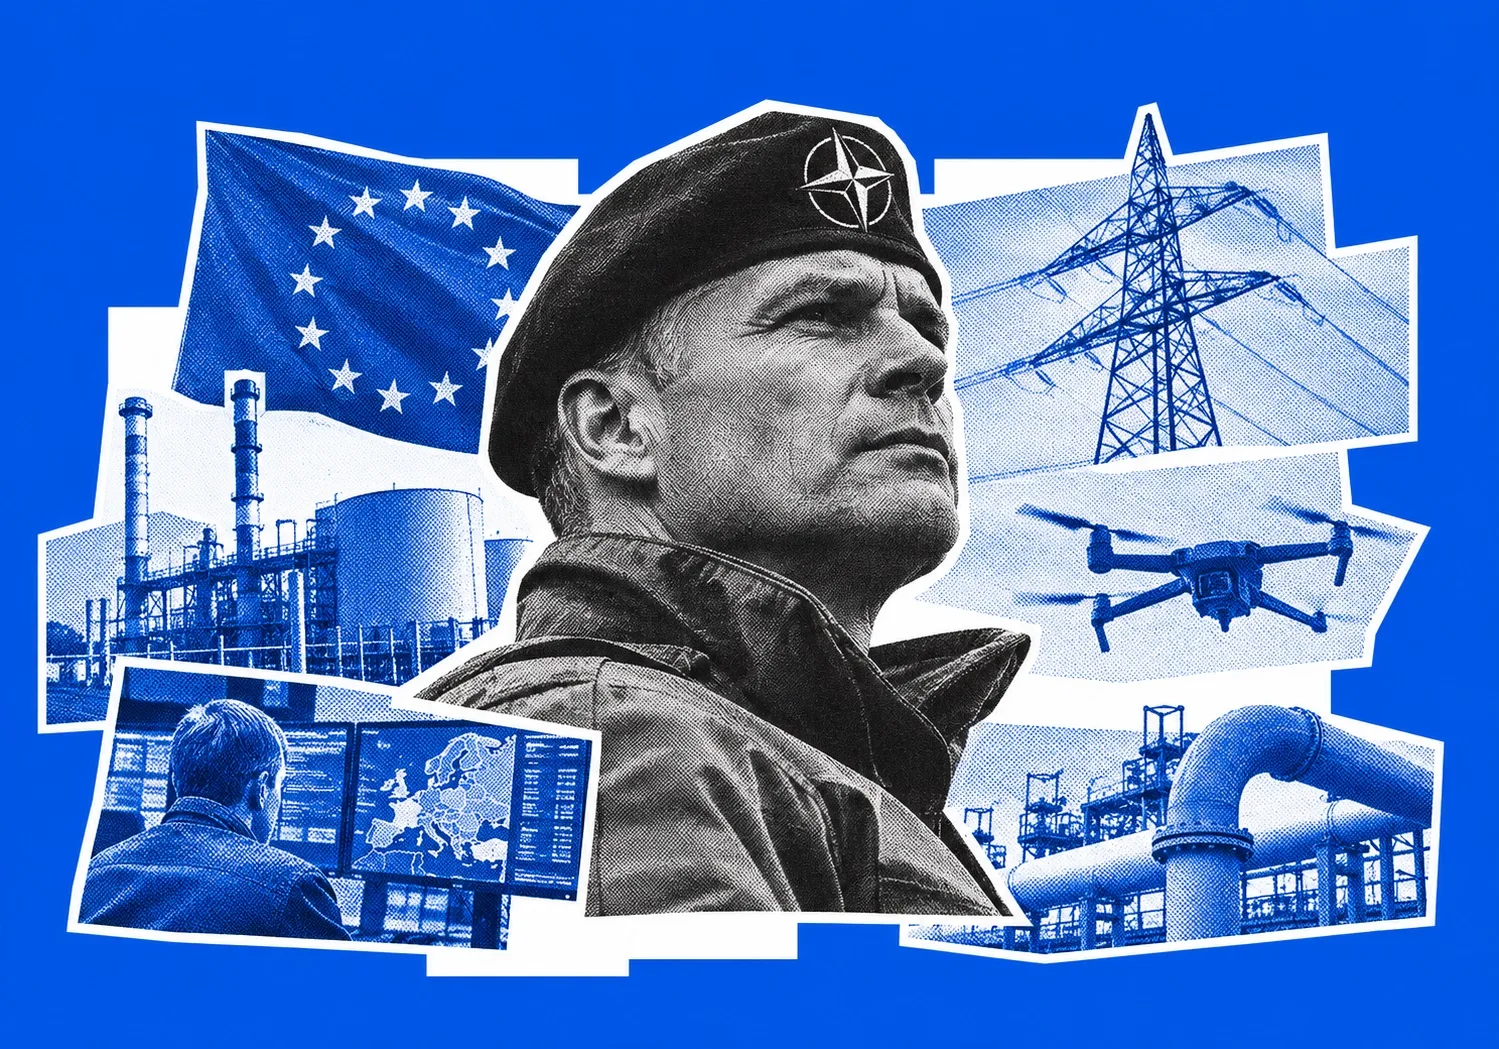
Fortum et Neste recrutent d'anciens responsables de l'OTAN et diplomates pour renforcer la sécurité des réseaux et chaînes d'approvisionnement face aux menaces géopolitiques et cyber.
Selon un rapport du Financial Times du 15 novembre 2026, Fortum a fait appel à l'ancien haut responsable de l'OTAN Samu Paukkunen pour évaluer les menaces géopolitiques et les risques liés aux drones, tandis que Neste a nommé l'ancien ambassadeur Jukka Siukosaari à la supervision de la sécurité des chaînes d'approvisionnement internationales. Ces nominations interviennent alors que des dirigeants du secteur de l'énergie avertissent que les réseaux électriques et les installations industrielles européennes restent vulnérables à des perturbations délibérées.
Pour les entreprises chargées de maintenir l'approvisionnement en électricité et en carburant, le problème est de plus en plus difficile à dissocier de la sécurité nationale. Un gouvernement peut être responsable de la réponse à une attaque hostile, mais un opérateur privé pourrait être le premier à la détecter et le premier à en subir les conséquences.
Pourquoi Fortum et Neste veulent une expertise en sécurité
Le recrutement de Paukkunen par Fortum est étroitement lié aux menaces qui pèsent sur les infrastructures énergétiques. Son travail comprend l'évaluation des menaces hybrides et l'élaboration de scénarios impliquant des drones.
Il s'agit d'une mission différente de celle traditionnellement associée aux services de gestion des risques des entreprises.
Une compagnie d'électricité doit toujours surveiller les prix de l'énergie, la réglementation et l'exposition financière. Elle doit désormais aussi se demander si un drone non identifié près d'une installation pourrait représenter une menace pour la sécurité, comment les opérations pourraient se poursuivre après un sabotage et quand un incident nécessite une coopération avec les autorités nationales.
La décision de Neste de nommer Siukosaari répond à une autre vulnérabilité.
L'entreprise opère des chaînes d'approvisionnement internationales couvrant environ 70 pays. Son activité dépend de fournisseurs, de modalités de transport et de réseaux de production qui peuvent être affectés par une instabilité politique ou des perturbations loin de la Finlande.
Siukosaari a précédemment représenté la Finlande comme ambassadeur au Royaume-Uni, au Danemark et au Japon. Son parcours diplomatique apporte à Neste une expérience dans l'évaluation des évolutions politiques et de leurs effets possibles sur les opérations commerciales.
Aucune de ces nominations ne signifie que les entreprises créent des agences de renseignement privées ou assument des responsabilités relevant de l'armée.
Le changement le plus immédiat concerne le type d'informations dont les dirigeants ont besoin avant de prendre des décisions. Comprendre la situation politique d'un pays, la sécurité d'une route de transport ou la possibilité d'une ingérence délibérée dans des installations industrielles fait désormais partie de la protection de l'entreprise elle-même.
Il existe aussi une raison pratique d'intégrer cette expertise au sein d'une entreprise. Un consultant externe peut produire une évaluation de sécurité, mais un employé impliqué dans la gestion quotidienne peut aider à intégrer ces conclusions dans la planification opérationnelle.
Reste à savoir si cette approche produit des améliorations mesurables en matière de sécurité.
L'infrastructure européenne a déjà été mise à l'épreuve
Le sabotage des gazoducs Nord Stream en 2022 a modifié le débat sur la sécurité des infrastructures énergétiques européennes.
Les dommages ont exposé la vulnérabilité des grandes installations situées en dehors des périmètres de sécurité industrielle conventionnels. Les incidents ultérieurs impliquant des câbles de télécommunications et d'énergie en mer Baltique ont renforcé les inquiétudes quant à la difficulté de protéger des infrastructures qui s'étendent au-delà des frontières nationales.
Des événements plus récents ont rapproché ces préoccupations des installations terrestres.
L'Allemagne a connu des attaques contre des postes électriques, tandis que des incidents impliquant des systèmes de réfrigération de supermarchés compromis à distance ont montré que des équipements connectés peuvent créer des problèmes de sécurité en dehors des installations énergétiques conventionnelles.
Un cas particulièrement préoccupant est apparu à l'aéroport de Leipzig/Halle le 5 août 2026.
Un drone transportant des explosifs et un détonateur a été découvert près d'un avion cargo ukrainien Antonov An-124. Les autorités allemandes ont ensuite attribué l'incident à des acteurs russes le 1er septembre.
Les circonstances diffèrent de celles d'une attaque contre un réseau électrique. Néanmoins, la découverte a montré comment un engin relativement petit pouvait représenter une menace pour des équipements de grande valeur et des opérations de transport d'importance stratégique.
Pour les entreprises énergétiques, de tels incidents soulèvent des questions auxquelles les seuls calculs conventionnels de risque financier ne peuvent répondre.
Comment une installation doit-elle réagir à une menace suspecte de drone ? Quelles opérations pourraient se poursuivre si une partie d'un site devait être sécurisée ? Quelles informations doivent être immédiatement transmises à la police ou à d'autres autorités ?
Ces questions sont particulièrement difficiles pour les opérateurs gérant plusieurs installations, souvent dans des juridictions différentes.
La menace est également difficile à mesurer. Une entreprise peut investir massivement dans la protection contre un incident qui ne se produit jamais, tout en omettant de se préparer à une faiblesse moins évidente qu'un attaquant finit par exploiter.
Le problème cybercroît plus vite que beaucoup d'entreprises ne peuvent le mesurer
Le sabotage physique attire l'attention parce que les dommages peuvent être visibles. Les cybermenaces sont plus persistantes et considérablement plus difficiles à évaluer de l'extérieur d'une organisation.
L'Agence internationale de l'énergie a rapporté qu'un service public typique de gaz ou d'électricité faisait face à plus de 1 500 cybermenaces chaque semaine en 2024. C'était environ trois fois le niveau enregistré quatre ans plus tôt.
Le chiffre demande des précautions. Il inclut des activités telles que l'hameçonnage, les tentatives d'intrusion, l'analyse de réseaux et le trafic malveillant. Il ne s'agit pas nécessairement d'attaques réussies, et le chiffre n'établit pas combien de tentatives étaient liées à des gouvernements hostiles.
Même ainsi, l'augmentation signifie que les équipes de sécurité doivent examiner un volume beaucoup plus important d'activités suspectes.
Pour les entreprises énergétiques, la protection des systèmes numériques implique plus que la sécurisation de fichiers confidentiels.
La production, la distribution d'électricité et la production industrielle dépendent de technologies opérationnelles qui contrôlent des équipements et des processus. Les défaillances de sécurité impliquant ces systèmes peuvent créer des problèmes pour l'exploitation physique d'une installation.
Un réseau de bureau conventionnel peut parfois être isolé pendant qu'un incident est examiné. Les systèmes industriels présentent des complications supplémentaires car l'arrêt d'un équipement peut lui-même interrompre des services essentiels.
C'est l'une des raisons pour lesquelles les opérateurs énergétiques ont besoin de spécialistes de la sécurité qui comprennent à la fois les risques cyber et les conséquences pour les infrastructures physiques.
Les chiffres de l'AIE ne révèlent pas combien les entreprises européennes individuelles dépensent pour leur protection. Ils ne montrent pas non plus si l'augmentation des menaces détectées a produit une augmentation comparable des attaques réussies.
Ils fournissent toutefois une base aux préoccupations qui influencent aujourd'hui les décisions de sécurité des entreprises.
Siemens Energy voit des faiblesses dans le réseau électrique
Christian Bruch, directeur général de Siemens Energy, a publiquement averti que les infrastructures énergétiques européennes restent insuffisamment protégées contre les attaques majeures.
Il a cité les dangers illustrés par les attaques contre les infrastructures énergétiques en Ukraine et au Moyen-Orient.
La comparaison a ses limites. Les systèmes électriques européens diffèrent de ceux en activité dans des zones de conflit actif, et les effets de toute attaque dépendraient des installations concernées, des méthodes utilisées et des protections disponibles.
Mais l'avertissement de Bruch concerne un problème familier aux opérateurs électriques : les réseaux dépendent d'équipements interconnectés, et une perturbation à un endroit peut créer des difficultés ailleurs.
Protéger une installation de production n'est donc qu'une partie de la tâche. Les entreprises doivent aussi prendre en compte les équipements, les connexions et les systèmes de contrôle nécessaires pour livrer l'électricité aux clients.
Un attaquant n'a pas nécessairement besoin de détruire une centrale entière pour perturber l'approvisionnement énergétique.
Le problème devient plus complexe lorsque les entreprises doivent se préparer à plusieurs types de menaces. Les mesures destinées à empêcher un accès physique non autorisé ne protégeront pas nécessairement les logiciels industriels. Une cybersécurité solide ne peut pas empêcher toutes les formes de sabotage physique.
L'intégration d'une expertise en sécurité à la direction générale peut aider les entreprises à déterminer où ces différents risques se recoupent et quels investissements méritent la priorité.
Elle crée aussi des coûts supplémentaires, notamment lorsque les opérateurs doivent moderniser des équipements, améliorer la surveillance et maintenir des dispositifs d'urgence sur plusieurs sites.
Les gouvernements contrôlent toujours la réponse aux attaques hostiles
L'Union européenne a déjà introduit une législation visant à améliorer la protection des infrastructures essentielles.
Sa directive NIS2 établit des exigences en matière de cybersécurité, tandis que la directive sur la résilience des entités critiques traite de la capacité des organisations fournissant des services essentiels à résister aux perturbations.
Les initiatives de l'OTAN et de l'UE ont également encouragé une coopération plus étroite et des tests de résistance des infrastructures critiques.
La mise en œuvre reste toutefois inégale entre les États membres, laissant les entreprises opérer dans des cadres nationaux de sécurité et de réglementation différents.
Cela est particulièrement pertinent pour les groupes énergétiques ayant des opérations internationales.
Une entreprise peut avoir des installations dans un pays, des fournisseurs dans un autre et des routes de transport traversant plusieurs autres. Un incident affectant ces opérations peut nécessiter une coordination entre plusieurs autorités.
D'anciens diplomates et responsables de l'OTAN peuvent être particulièrement utiles pour comprendre ces relations institutionnelles.
Il existe néanmoins des limites à ce que les entreprises peuvent faire de manière indépendante.
Elles peuvent surveiller leurs installations, renforcer leur cybersécurité, préparer des procédures d'urgence et signaler des activités suspectes. Les enquêtes pénales, les opérations de renseignement et les réponses militaires restent des responsabilités des autorités étatiques compétentes.
L'implication croissante d'anciens responsables de la sécurité nationale dans la gestion des entreprises ne modifie pas ces frontières juridiques.
Elle laisse aussi d'importantes questions sans réponse.
Les informations disponibles n'établissent pas si Fortum ou Neste ont développé de nouveaux accords formels de partage de renseignements avec les gouvernements, ni si leurs nominations ont déjà entraîné des changements dans les systèmes de sécurité physique.
Recruter des responsables expérimentés est une décision. Traduire leurs conseils en une protection efficace à travers les opérations industrielles en est une autre.
Pour les gouvernements, la difficulté est tout aussi pratique. Des entreprises privées exploitent une grande partie des infrastructures dont dépendent les économies nationales, mais on ne peut pas attendre de ces entreprises qu'elles enquêtent sur des acteurs hostiles ou organisent une réponse de sécurité étatique.
Les règles de résilience existantes de l'UE fournissent une partie du cadre. Ce qui reste moins clair, c'est la cohérence avec laquelle les opérateurs et les autorités nationales peuvent échanger des informations et coordonner leurs actions lorsqu'une attaque suspectée affecte des installations ou des chaînes d'approvisionnement traversant plusieurs frontières.