
L'Estonie relie l'incendie criminel visant Milrem Robotics aux services de renseignement russes

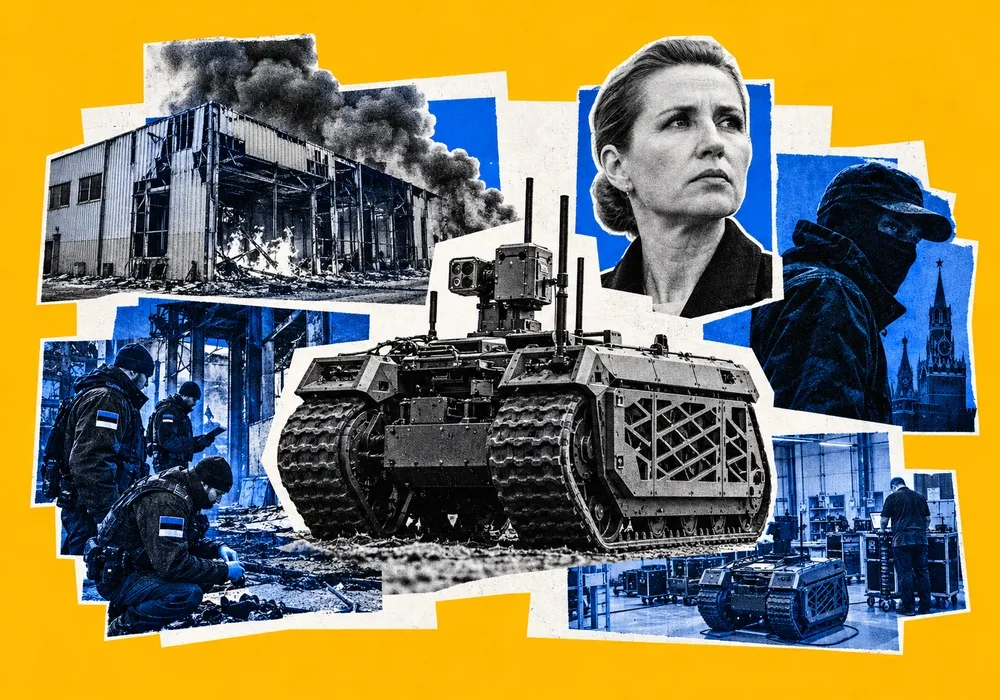
L'Estonie attribue l'incendie criminel visant Milrem Robotics à Tallinn aux services de renseignement russes, transformant une affaire de destruction en enjeu de sécurité européenne.
L'Estonie a conclu qu'un incendie criminel visant un bâtiment utilisé par l'entreprise de technologies de défense Milrem Robotics à Tallinn a été commandité par les services de renseignement russes, transformant une affaire initialement qualifiée de destruction de biens en une question de sécurité européenne plus large. L'entreprise développe des systèmes terrestres sans pilote et fournit sa technologie à l'Ukraine, ce qui rend l'incident particulièrement significatif alors que les gouvernements européens cherchent à développer la production de défense et à approfondir la coopération industrielle avec Kyiv.
L'incendie s'est déclaré dans la nuit du 15 août dans un bâtiment utilisé par Milrem Robotics sur la rue Betooni, dans le district de Lasnamäe à Tallinn. Les services d'urgence ont maîtrisé le feu et personne n'a été blessé. À l'époque, les autorités estoniennes ont traité l'incident comme un possible incendie criminel et ont ouvert une enquête pénale, tandis que les enquêteurs examinaient s'il pouvait s'agir d'un acte de sabotage.
L'enquête a rapidement pris une dimension transfrontalière. Le service de sécurité de l'État letton a arrêté deux citoyens lettons le 17 août et un troisième suspect le lendemain. Les enquêteurs ont perquisitionné sept lieux liés aux suspects et saisi de nombreux dispositifs de stockage de données ainsi que des objets qui auraient pu être utilisés pour déclencher l'incendie. Le service de sécurité letton a déclaré que l'affaire était instruite en étroite coopération avec ses homologues estoniens.
Les trois suspects ont ensuite été transférés en Estonie en septembre et placés en détention. Les procureurs estoniens avaient initialement indiqué qu'ils examinaient plusieurs mobiles possibles, y compris la possibilité que l'attaque constitue un sabotage, alors que les preuves étaient encore en cours de collecte.
Cette évaluation a changé le 29 septembre. Le service de sécurité intérieure estonien, le KAPO, a conclu que l'attaque était un acte délibéré et prémédité commandité par les services spéciaux russes. Le Premier ministre Kristen Michal a déclaré que cette conclusion reposait sur des informations de sécurité recueillies et évaluées par le KAPO.
Le gouvernement estonien a présenté l'attaque comme faisant partie d'une campagne russe plus large en Europe. Le ministre des Affaires étrangères Margus Tsahkna a déclaré que le chargé d'affaires russe serait convoqué à Tallinn au sujet de l'incident. Le Kremlin a rejeté les accusations, le porte-parole Dmitri Peskov les qualifiant de sans fondement et affirmant que l'Estonie n'avait pas fourni de preuves publiquement.
Pourquoi Milrem était une cible importante
Milrem Robotics n'est pas un contractant de défense conventionnel. L'entreprise estonienne est spécialisée dans les systèmes terrestres sans pilote et autonomes, ce qui la place dans l'un des domaines les plus dynamiques de la technologie militaire européenne.
Son véhicule terrestre sans pilote THeMIS a été fourni à l'Ukraine, où les systèmes sans pilote sont utilisés pour des tâches telles que la logistique, la reconnaissance et l'élimination des munitions explosives. La guerre a accéléré le développement de ces technologies, les armées cherchant des moyens d'accomplir des tâches dangereuses sans exposer le personnel au même niveau de risque.
L'entreprise occupe donc une position de plus en plus importante entre la production de défense européenne et les besoins du champ de bataille ukrainien. Ses activités reflètent également un changement plus large dans la politique de défense européenne vers les systèmes autonomes, la robotique et les technologies qui peuvent être développées et testées grâce à la coopération avec l'Ukraine.
Une attaque contre une telle entreprise a des implications au-delà des dommages physiques immédiats. Même lorsque la production ou les livraisons ne sont pas interrompues, l'incident peut créer des coûts de sécurité supplémentaires, obliger les entreprises à renforcer leur protection physique et potentiellement décourager les plus petites entreprises de technologies de défense d'étendre leurs opérations.
En ce sens, l'affaire Milrem illustre une vulnérabilité créée par l'effort de l'Europe pour reconstruire et développer rapidement sa base industrielle de défense. Plus les entreprises s'impliquent dans la fourniture à l'Ukraine et intègrent l'expérience du champ de bataille ukrainien dans le développement de la défense européenne, plus leurs installations font partie de l'environnement de sécurité global.
Une opération transfrontalière
L'implication de suspects lettons est également importante. Les personnes accusées d'avoir perpétré l'attaque n'étaient pas des citoyens estoniens, et l'enquête a nécessité une coopération entre les services de sécurité et les procureurs de deux États voisins membres de l'UE et de l'OTAN.
Le service de sécurité de l'État letton a déclaré que les suspects étaient poursuivis à la fois pour incendie criminel et pour assistance à un État étranger dans une action dirigée contre un autre État. L'enquête du service a inclus des perquisitions de résidences et de véhicules et la saisie de preuves numériques.
L'affaire démontre comment les opérations de sabotage peuvent exploiter la circulation des personnes à travers les frontières intérieures de l'Europe. Une opération peut être planifiée dans un pays, exécutée dans un autre et impliquer des recrues ou des intermédiaires venus d'ailleurs.
Cela crée un défi particulier pour les agences de sécurité européennes. Les approches nationales traditionnelles de la sécurité physique sont moins efficaces lorsque les personnes qui commettent une attaque peuvent franchir les frontières avec une relative facilité, tandis que le renseignement à l'origine d'une opération peut provenir de l'extérieur de l'Union européenne.
Pour les États baltes, cette question a une dimension supplémentaire. L'Estonie, la Lettonie et la Lituanie sont toutes membres de l'OTAN et de l'UE et comptent parmi les soutiens les plus actifs de l'Ukraine en Europe. Leur position géographique les place également directement sur le flanc est de l'OTAN, près de la Russie et de la Biélorussie.
Le problème du recrutement
Les responsables de la sécurité estonienne ont averti que les services de renseignement russes peuvent s'appuyer sur des intermédiaires plutôt que sur des agents professionnels. Selon l'évaluation du KAPO, les efforts de recrutement peuvent cibler des personnes motivées principalement par l'argent et qui peuvent ne pas comprendre pleinement qui est finalement derrière une mission.
L'importance de ce modèle est qu'il réduit le coût opérationnel du sabotage. Un service de renseignement étranger n'a pas nécessairement besoin d'envoyer son propre personnel dans un pays européen pour endommager une installation. Il peut plutôt identifier des personnes disposées à accomplir des tâches relativement simples en échange d'un paiement.
Cela rend la menace plus difficile à détecter avant qu'un incident ne se produise. Une personne approchée en ligne peut n'avoir aucun lien préalable avec le travail de renseignement et peut initialement comprendre la mission comme une activité criminelle ordinaire.
Les responsables de la sécurité estonienne ont déclaré que les services russes ont tenté de recruter des personnes d'horizons différents, y compris des personnes de la communauté russophone, des individus liés au crime organisé et des ressortissants étrangers. Le directeur général du KAPO, Margo Palloson, a déclaré que les services russes continuaient de rechercher des personnes disposées à commettre des attaques, tandis que de nombreuses opérations planifiées avaient été empêchées avant de pouvoir être exécutées.
L'enquête Milrem offre donc aux services de sécurité européens un autre exemple de la façon dont l'activité de renseignement étrangère peut être externalisée à des acteurs locaux ou régionaux.
Les entreprises de défense face à un environnement de sécurité en mutation
L'incident survient alors que les pays européens dépensent davantage pour la défense et tentent d'étendre leur capacité industrielle après des années où les niveaux de production étaient insuffisants pour les besoins révélés par la guerre en Ukraine.
Cette expansion ne concerne pas seulement les grands fabricants d'armes. Les petites entreprises travaillant sur les drones, la robotique, les capteurs, les logiciels, les composants de munitions et d'autres technologies spécialisées deviennent de plus en plus importantes pour la planification de la défense européenne.
Beaucoup de ces entreprises sont également profondément intégrées dans des chaînes d'approvisionnement transfrontalières. Une entreprise technologique basée en Estonie peut coopérer avec des fabricants en Pologne, aux Pays-Bas ou dans d'autres pays européens tout en fournissant des équipements à l'Ukraine.
Cette structure interconnectée crée des opportunités de coopération industrielle, mais elle signifie aussi qu'une attaque contre une entreprise peut potentiellement avoir des conséquences au-delà de ses propres locaux.
Le défi de sécurité devient donc plus large que la protection des bases militaires ou des infrastructures critiques. Les fabricants de défense, les installations de recherche, les entrepôts, les entreprises logistiques et les fournisseurs de technologies doivent de plus en plus être traités comme faisant partie de l'architecture de sécurité européenne.
L'affaire Milrem ajoute une dimension physique à ce problème. Les entreprises européennes font déjà face à des cyberattaques, à l'espionnage et à des tentatives d'obtention d'informations techniques sensibles. Le sabotage physique introduit une couche de risque supplémentaire au moment précis où les gouvernements encouragent davantage d'entreprises privées à entrer dans le secteur de la défense.
L'Ukraine reste au cœur du tableau d'ensemble
Le lien avec l'Ukraine est particulièrement important car les gouvernements européens tentent simultanément de maintenir leur soutien militaire à Kyiv et d'accroître leurs propres capacités de défense.
L'Ukraine est devenue un important terrain d'essai pour des technologies telles que les drones, les véhicules terrestres sans pilote et les systèmes de guerre électronique. Les entreprises européennes coopèrent de plus en plus avec les institutions et les fabricants ukrainiens pour adapter ces technologies à l'usage sur le champ de bataille et aux futurs besoins européens.
Les véhicules THeMIS de Milrem font partie de ce processus. Leur utilisation en Ukraine a donné à l'entreprise une expérience dans une catégorie technologique que les forces armées européennes cherchent elles-mêmes de plus en plus à développer.
Cela crée un chevauchement direct entre le soutien à l'Ukraine et le développement des capacités de défense propres à l'Europe. Perturber une entreprise qui contribue à la capacité militaire ukrainienne peut donc potentiellement affecter les deux objectifs à la fois.
Les autorités estoniennes ont explicitement lié l'attaque contre Milrem à ce qu'elles décrivent comme un effort russe plus large visant à intimider les pays européens et à affaiblir leur soutien à l'Ukraine. Cette interprétation est l'évaluation de Tallinn plutôt qu'une conclusion établie de manière indépendante sur les intentions stratégiques plus larges de Moscou, mais elle reflète la façon dont les gouvernements baltes considèrent de plus en plus le sabotage comme faisant partie de la confrontation de sécurité plus large entourant la guerre.
Une préoccupation européenne plus large
L'incident Milrem ne se produit pas isolément. Les gouvernements européens ont signalé un nombre croissant de cas impliquant des soupçons de sabotage, d'incendie criminel, d'opérations cyber et d'autres formes d'activité hostile attribuées ou liées aux intérêts de l'État russe depuis l'invasion à grande échelle de l'Ukraine.
Le schéma a inclus des incidents affectant les infrastructures ainsi que des entreprises liées à la production de défense et au soutien à l'Ukraine. Les autorités européennes ont de plus en plus décrit ces activités comme des opérations hybrides parce qu'elles se situent en dessous du seuil d'une attaque militaire conventionnelle tout en cherchant à imposer des coûts aux États européens.
Pour l'Estonie, la proximité géographique avec la Russie rend la question particulièrement aiguë. Mais le modèle est pertinent dans toute l'Europe car les mêmes mécanismes de recrutement et de procuration peuvent opérer au-delà des frontières nationales.
Le fait que les suspects dans l'affaire Milrem étaient des citoyens lettons, détenus en Lettonie puis transférés en Estonie, démontre l'importance pratique de la coopération européenne en matière de sécurité. L'enquête aurait été considérablement plus compliquée sans la capacité des autorités des deux pays à échanger des informations et à coordonner les arrestations et la collecte de preuves.
Les coûts de sécurité de l'expansion de la défense européenne
L'affaire soulève également une question à plus long terme pour la politique de défense européenne : quelle infrastructure de sécurité supplémentaire sera nécessaire à mesure que l'industrie de la défense se développe ?
Les gouvernements encouragent les entreprises à augmenter leur production, à construire de nouvelles installations et à établir des partenariats internationaux. Mais une base industrielle plus large crée aussi un ensemble de cibles potentielles plus vaste.
Pour les grands fabricants, une infrastructure de sécurité étendue fait peut-être déjà partie des opérations normales. Les petites entreprises technologiques peuvent faire face à une situation différente. Leurs installations peuvent ressembler à des locaux industriels ou commerciaux ordinaires, même si les technologies développées ou assemblées à l'intérieur ont des applications militaires directes.
Cet écart peut faire de la sécurité physique une préoccupation particulière pour les petites entreprises de défense. Le renforcement des contrôles d'accès, de la surveillance, de la protection cyber et de la sécurité des employés peut ajouter des coûts importants à un moment où les gouvernements cherchent déjà à accélérer la production.
L'affaire Milrem pourrait donc renforcer les appels à une coopération plus étroite entre les services de sécurité nationaux et les entreprises privées de défense. Elle démontre également l'importance pour les entreprises de signaler les approches ou activités suspectes avant qu'un incident ne se produise.
La réponse de l'Estonie
Tallinn a signalé que l'attaque ne l'amènera pas à réduire son soutien à l'Ukraine. Au contraire, les responsables estoniens ont déclaré que le pays continuerait de travailler avec ses partenaires européens pour renforcer la pression sur la Russie et améliorer sa propre préparation en matière de sécurité.
Le gouvernement a également souligné que des opérations similaires liées à la Russie avaient été déjouées avant de pouvoir être exécutées. Le directeur général du KAPO a déclaré que la plupart des attaques planifiées par la Russie identifiées en Estonie avaient été empêchées, bien qu'il n'ait pas divulgué de détails opérationnels.
Cette distinction est importante. L'attaque contre Milrem a eu un impact physique immédiat limité : l'incendie a été rapidement maîtrisé, personne n'a été blessé et l'entreprise a déclaré que l'incident n'avait pas arrêté ses opérations plus larges. Mais le fait que les auteurs aient pu atteindre une installation liée à la défense reste significatif du point de vue du contre-espionnage.
Pour les gouvernements européens, l'objectif n'est plus simplement de répondre après une attaque mais d'identifier les réseaux de recrutement et les opérations planifiées avant qu'elles n'atteignent le stade de l'exécution.
L'affaire Milrem restera soumise à une enquête pénale, et la base probatoire complète de l'attribution par l'Estonie n'a pas été rendue publique. Néanmoins, la conclusion du gouvernement marque une nette escalade dans le traitement officiel de l'incident.
Ce qui a commencé comme un incendie dans un bâtiment industriel à Tallinn est devenu un autre exemple des pressions de sécurité auxquelles le secteur de la défense européen est confronté. Alors que les pays européens développent leur production, approfondissent leur coopération avec l'Ukraine et investissent dans de nouvelles technologies militaires, la protection des entreprises derrière ces efforts devient une partie de plus en plus importante de la politique de défense du continent.
Sources : Gouvernement estonien, Parquet estonien