
Las operaciones encubiertas de Irán ponen en alerta la seguridad europea
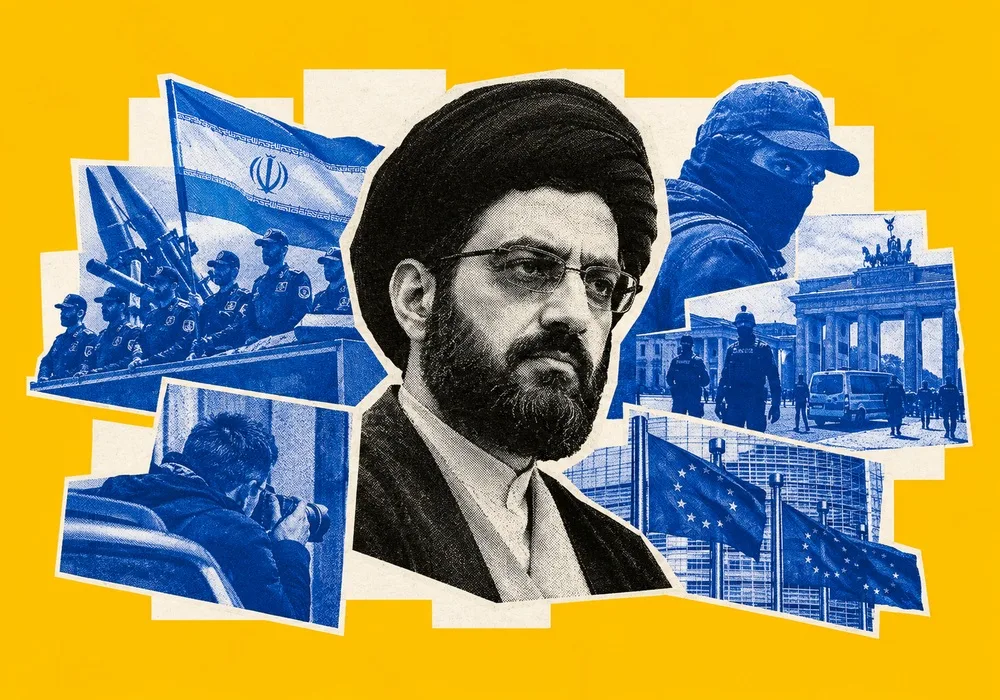
Los servicios de inteligencia europeos alertan sobre una campaña sostenida de operaciones encubiertas vinculadas a Irán, desde presuntos complots de asesinato hasta ciberespionaje.
Los servicios de inteligencia europeos están cada vez más preocupados de que la confrontación de Irán con las potencias occidentales se extienda más allá de Oriente Medio y se convierta en una campaña sostenida de operaciones encubiertas por toda Europa. Presuntos complots de asesinato, ataques incendiarios, vigilancia de instalaciones militares y ciberespionaje han llevado a los gobiernos a reevaluar la magnitud de la amenaza y la eficacia de las medidas de contrainteligencia existentes. Aunque algunas investigaciones aún no han establecido vínculos directos con el Estado iraní ante los tribunales, los responsables de seguridad sostienen que el patrón de incidentes apunta a un desafío persistente que va más allá de los ataques individuales.
El 12 de octubre, 32 países, entre ellos el Reino Unido, Francia, Alemania, Estados Unidos, Canadá y los Países Bajos, condenaron conjuntamente operaciones violentas, sabotajes, ciberataques y otras actividades hostiles vinculadas a Irán. La declaración reflejó la creciente preocupación de que Teherán pueda recurrir a métodos indirectos para tomar represalias contra los gobiernos occidentales tras la confrontación militar en la que participaron Irán, Estados Unidos e Israel. Este tipo de operaciones permiten a un Estado ejercer presión sin recurrir a una acción militar convencional, mientras que la participación de intermediarios puede dificultar la atribución y la represalia.
El Reino Unido se ha convertido en un foco especialmente destacado de estas preocupaciones. El 27 de octubre, las autoridades británicas presentaron cargos contra dos hombres en relación con una investigación de seguridad nacional vinculada a la base militar de RAF Fairford, que había albergado aeronaves estadounidenses implicadas en operaciones contra Irán. La investigación se produjo tras un incidente el 27 de septiembre, cuando una actividad sospechosa cerca de la instalación suscitó temores sobre un posible intento de atacar aeronaves militares. Las autoridades británicas han vinculado el caso a una presunta actividad de inteligencia iraní, aunque las acusaciones siguen sujetas a un proceso judicial. El caso ilustra cómo la infraestructura militar utilizada por fuerzas aliadas puede convertirse en un objetivo potencial incluso cuando un país no participa directamente en combates en su propio territorio.
El servicio de seguridad británico MI5 ha informado de más de 50 detenciones desde principios de 2026 en relación con actividades hostiles vinculadas a Irán. Los presuntos objetivos van más allá de los disidentes iraníes en el exilio y los medios de oposición, y abarcan a comunidades judías, intereses israelíes e instalaciones militares. Londres también ha impuesto sanciones a personas presuntamente implicadas en operaciones vinculadas a estructuras de seguridad iraníes y redes criminales. Teherán ha rechazado las acusaciones británicas y sostiene que tienen motivaciones políticas y pretenden desviar la responsabilidad del conflicto.
Las redes criminales como instrumentos de presión estatal
Uno de los desafíos más importantes para las agencias de contrainteligencia europeas es el presunto uso de personas sin vínculos establecidos con los servicios de inteligencia. El reclutamiento a través de plataformas en línea, incentivos económicos e intermediarios criminales puede proporcionar a las organizaciones de inteligencia extranjeras cierto grado de distancia operativa respecto de las personas que llevan a cabo la vigilancia o los ataques. Las personas reclutadas de este modo pueden recibir el encargo de recopilar información, identificar debilidades de seguridad o atacar lugares concretos, sin comprender necesariamente la operación más amplia en la que participan.
Este enfoque complica las investigaciones antiterroristas convencionales. Las autoridades deben distinguir entre la actividad delictiva motivada de forma independiente, los ataques reivindicados por organizaciones interpuestas y las operaciones que pueden haber sido encargadas o dirigidas por un Estado extranjero. Establecer la relación entre un sospechoso individual y un servicio de inteligencia extranjero exige pruebas que resistan el escrutinio judicial. En consecuencia, las evaluaciones de inteligencia pueden identificar un presunto vínculo estatal antes de que los fiscales puedan demostrarlo ante un tribunal.
Casos en Alemania y el Reino Unido ilustran la variedad de las presuntas actividades. El 14 de octubre, un tribunal de Hamburgo condenó a dos hombres en relación con un complot dirigido contra figuras públicas y empresas judías, y se determinó que el principal acusado actuó bajo el control de la Fuerza Quds de Irán, la rama de operaciones exteriores del Cuerpo de la Guardia Revolucionaria Islámica. Otras investigaciones han versado sobre la presunta vigilancia de instalaciones diplomáticas israelíes, instituciones judías y medios de oposición. En varios países europeos, los ataques contra sitios judíos y vinculados a Israel también han sido reivindicados por Harakat Ashab al-Yamin al-Islamia, un grupo asociado a redes militantes proiraníes.
Las implicaciones van más allá del daño físico inmediato causado por estos incidentes. La vigilancia de instalaciones militares puede revelar rutinas operativas y vulnerabilidades de seguridad, mientras que los ataques contra instituciones judías y medios de oposición pueden intimidar a las comunidades y socavar la capacidad de los disidentes para organizarse libremente. Incluso los complots fallidos pueden imponer costos adicionales a las autoridades públicas al exigir una protección más intensiva de sitios sensibles, instalaciones diplomáticas y personas consideradas objetivos potenciales.
Las operaciones cibernéticas amplían la amenaza
La presunta campaña iraní también tiene una dimensión digital. En septiembre, el Reino Unido y sus socios divulgaron información sobre una herramienta de espionaje conocida como Chosen Brick, que atribuyeron a actores vinculados al Estado iraní. Según los informes, la herramienta se utilizó para atacar a disidentes, activistas y periodistas contrarios a Teherán. Los investigadores señalaron que la operación podría implicar la suplantación de contactos de confianza en plataformas de mensajería como WhatsApp y Telegram para obtener información sensible.
Estas técnicas explotan una vulnerabilidad que no puede abordarse únicamente mediante la seguridad física o la recopilación de inteligencia convencional. El personal diplomático, los periodistas, los investigadores y los miembros de las comunidades de la diáspora dependen cada vez más de comunicaciones digitales que pueden exponer sus contactos, movimientos y relaciones profesionales. Las cuentas comprometidas también pueden utilizarse para acercarse a otros objetivos, lo que convierte una sola intrusión exitosa en un posible punto de partida para una operación de inteligencia más amplia.
Para los gobiernos europeos, esto crea la necesidad de tratar la seguridad física y la digital como responsabilidades interconectadas. La información obtenida mediante el ciberespionaje podría ayudar a identificar a personas para vigilarlas o intimidarlas, mientras que los detalles recopilados sobre el terreno podrían respaldar un posterior ataque digital selectivo. Proteger a las comunidades vulnerables requiere, por tanto, la cooperación entre los servicios de inteligencia, las fuerzas del orden y las organizaciones responsables de la ciberseguridad, junto con orientación práctica para quienes están en riesgo.
Una prueba para la coordinación europea
El percibido aumento de la actividad vinculada a Irán plantea una cuestión más amplia sobre la capacidad de Europa para responder de manera coherente a amenazas que cruzan las fronteras nacionales. La inteligencia puede recopilarse en un país, un sospechoso puede ser reclutado en otro y un objetivo potencial puede encontrarse en un tercero. Las redes criminales pueden operar en varias jurisdicciones, mientras que las pruebas necesarias para procesar pueden estar distribuidas entre las autoridades nacionales. Las respuestas eficaces dependen, en consecuencia, del intercambio oportuno de inteligencia, de investigaciones coordinadas y de evaluaciones comunes de los riesgos que enfrentan la infraestructura y las comunidades europeas.
La amenaza no se evalúa por igual en todo el continente. Funcionarios franceses han reconocido un aumento de la actividad vinculada a Irán, pero han indicado que la situación difiere de la del Reino Unido y Alemania, donde las autoridades identifican una gama más amplia de objetivos potenciales. Las diferencias nacionales en exposición, capacidades de inteligencia y concentración de comunidades vulnerables significan que una respuesta europea única tendrá que adaptarse a distintos niveles de riesgo.
Al mismo tiempo, el creciente número de incidentes reportados ejerce presión sobre los gobiernos para equilibrar la acción preventiva con las garantías legales. Las agencias de inteligencia pueden necesitar actuar con información incompleta para prevenir un ataque, mientras que los procesos penales exigen pruebas capaces de establecer la responsabilidad individual. Una dependencia excesiva de atribuciones no verificadas corre el riesgo de socavar la confianza pública, pero las investigaciones fragmentadas y el intercambio tardío de información podrían dejar oportunidades para que las redes hostiles exploten las brechas entre los sistemas nacionales.
El desafío central para Europa no es, por tanto, simplemente prevenir ataques individuales, sino hacer que las operaciones encubiertas sean más difíciles de organizar, ocultar y repetir. Eso requiere una protección más sólida de los sitios militares y las comunidades vulnerables, una mejor coordinación contra los intermediarios criminales transnacionales y una mayor resiliencia frente al espionaje digital. Si persiste el patrón actual, contrarrestar la injerencia extranjera se convertirá en una parte cada vez más importante de la política de seguridad europea, incluso en ausencia de una confrontación militar directa en territorio europeo.
Fuentes: Le Monde, The Guardian