
Russische GRU-Sabotagenetzwerke zielen auf EU-Rüstungsunternehmen in Deutschland und der Slowakei

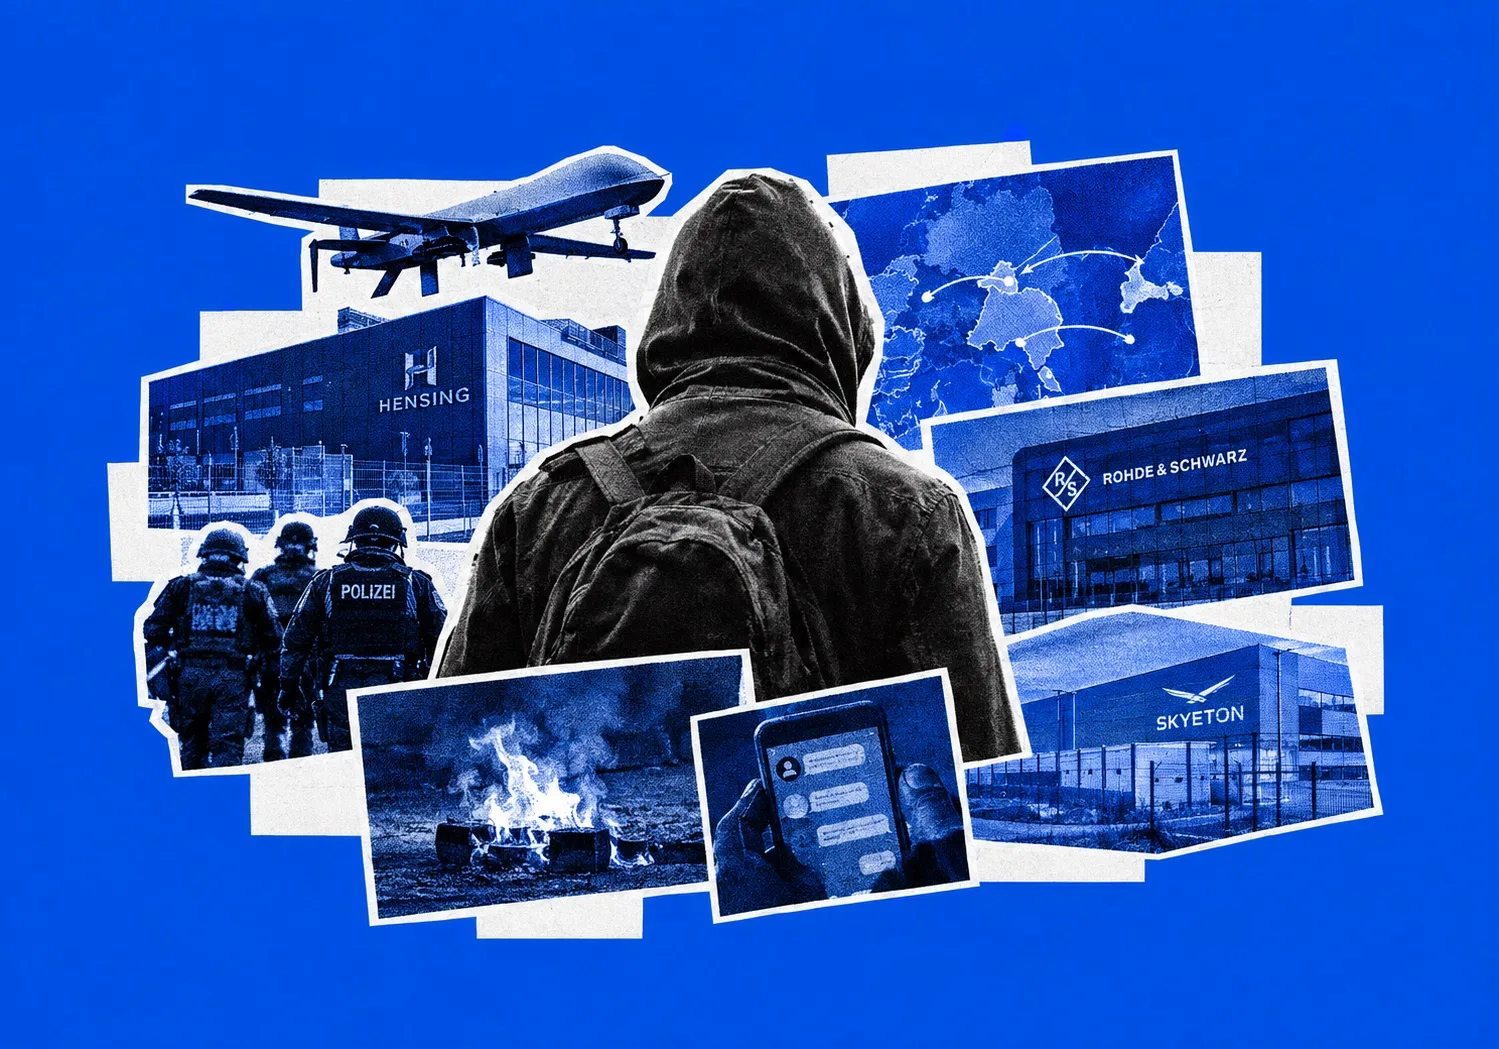
Eine Analyse der mutmaßlichen GRU-Sabotagenetzwerke, die Rüstungsunternehmen in Deutschland und der Slowakei ins Visier nehmen – und warum die gescheiterten Angriffe dennoch von Bedeutung sind.
Keine der beiden Operationen verursachte nennenswerten physischen Schaden. Genau deshalb sind die Fälle von Bedeutung.
Die unmittelbare Wirkung dieser Angriffe war begrenzt. Die Sicherheitsherausforderung, die sie offenlegen, ist es nicht.
Von der Spionage zur physischen Störung
Europäische Regierungen haben einen Großteil der Zeit seit der großangelegten Invasion Russlands in die Ukraine damit verbracht, die Geheimdienstinfrastruktur zu demontieren, die Moskau über diplomatische Vertretungen aufgebaut hatte. Nach Angaben des Briefings wurden seit 2022 in ganz Europa mehr als 400 russische Diplomaten ausgewiesen.
Das Ergebnis war nicht das Verschwinden russischer Geheimdiensttätigkeit. Es veränderte die Art und Weise, wie sie betrieben werden kann.
Das Netzwerk, das die deutschen Behörden derzeit untersuchen, scheint auf einem stärker fragmentierten Modell zu beruhen. Statt dass ein russischer Geheimdienstoffizier direkten Kontakt zu einem Agenten in Europa herstellen muss, gehen die Ermittler davon aus, dass Rekruten aus der Ferne über Online-Messenger-Dienste und soziale Netzwerke gefunden werden können.
Die Menschen, die den exponiertesten Teil einer Operation ausführen, wissen daher möglicherweise kaum etwas über die dahinterstehende Organisation.
Im Münchner Fall beschreiben die deutschen Ermittler die bulgarischen Verdächtigen als niederrangige oder „disposable“ Agenten. Sie sollen aus der Ferne rekrutiert, mit relativ geringen Beträgen bezahlt und für lokale Aufgaben eingesetzt worden sein, ohne direkten physischen Kontakt zu GRU-Offizieren.
Das verändert die Ökonomie der Sabotage.
Eine traditionelle Geheimdienstoperation erfordert ausgebildetes Personal, sichere Kommunikation und den Schutz des Agentennetzes. Ein dezentrales Modell kann das Risiko stattdessen auf eine große Zahl von Einzelpersonen verteilen. Wird ein Agent festgenommen, kann die Organisation ihn möglicherweise ersetzen, ohne die größere Struktur preiszugeben.
Für die europäischen Spionageabwehrdienste stellt sich das Problem entsprechend anders dar. Die Person, die mit einem Brandsatz aufgegriffen wird, ist möglicherweise der am leichtesten zu identifizierende Teil der Operation, während die Kommandostruktur mehrere Jurisdiktionen und Ebenen digitaler Kommunikation entfernt liegt.
Das Schlachtfeld erreicht die Lieferkette
Auch die Wahl der Ziele ist bedeutsam.
Helsing entwickelt autonome, KI-gestützte Angriffsdrohnen, die an ukrainische Streitkräfte geliefert werden. Rohde & Schwarz produziert militärische Kommunikations- und Radarsysteme sowie Technologie zur Abwehr unbemannter Luftfahrzeuge. Skyeton stellt in der Slowakei Aufklärungssysteme großer Reichweite und unbemannte Luftfahrtsysteme her.
Dies sind keine symbolischen Ziele ohne Bezug zum Krieg. Sie sind Teil der industriellen Infrastruktur, die die militärische Fähigkeit der Ukraine stützt.
Damit entsteht für Europa eine neue Kategorie von Verwundbarkeit. Rüstungsproduktion ist nicht länger nur eine Frage von Fabriken, Beschaffungsverträgen und Exportkontrollen. Die physische Sicherheit von Produktionsstätten, Logistikanlagen und zugehöriger Infrastruktur wird Teil der weiteren Verteidigungsgleichung.
Ein kleines Feuer muss keine Fabrik zerstören, um Kosten zu verursachen. Sicherheitsmaßnahmen, Inspektionen, Überwachung, Versicherung und Betriebsunterbrechungen können alle teurer werden, wenn Industrieanlagen unter der Annahme betrieben werden müssen, dass ausländische Geheimdienste versuchen könnten, in sie einzudringen oder sie zu beschädigen.
Der Fall des Flughafens Leipzig/Halle fügt eine weitere Dimension hinzu. Am 5. August detonierte eine mit Sprengstoff beladene Drohne in der Nähe eines DHL-Frachtflugzeugs oder kollidierte mit ihm; das Flugzeug transportierte Sendungen mit Ziel Ukraine. Am 1. September schrieb die Bundesregierung den Vorfall offiziell russischen Staatsstrukturen zu.
Die deutschen Behörden bewerten diesen Fall nun gemeinsam mit den Operationen in München und in der Slowakei sowie mit Sabotageversuchen vom September gegen die deutsche Strominfrastruktur.
Die Bedeutung liegt in der Konvergenz der Ziele: Rüstungsproduktion, Militärtechnologie und Logistik.
Warum Mitteleuropa für das Netzwerk wichtig ist
Die Ermittlungen deuten zudem auf ein geografisches Merkmal der entstehenden Kampagne hin.
Von der Frankfurter Allgemeine Zeitung am 25. September zitierte deutsche Sicherheitskreise kamen zu der Einschätzung, dass die Operationen in München und bei Skyeton von einem gemeinsamen operativen Zentrum in der Slowakei aus koordiniert wurden. Die deutschen Ermittler vermuten, dass die Angriffe von einer spezialisierten GRU-Einheit organisiert wurden.
Die Rolle der Slowakei in diesen Fällen veranschaulicht eine der zentralen Schwierigkeiten bei der Bekämpfung dezentraler ausländischer Operationen. Die Personen, die einen Angriff ausführen, die Person, die die Logistik organisiert, und der verdächtigte Geheimdienst, der ihn steuert, können sich alle in verschiedenen Ländern befinden.
Im Fall Skyeton wurden ein 26-jähriger lettischer Staatsangehöriger und ein ukrainischer Staatsangehöriger in der Slowakei festgenommen, während ein weiterer lettischer Verdächtiger in Hamburg aufgrund eines slowakischen Haftbefehls festgenommen wurde.
Bei den Verdächtigen in München handelt es sich um bulgarische Staatsangehörige.
Die Leipziger Ermittlungen identifizierten unterdessen einen Schlüsselakteur der Logistik als Oleg L., einen Doppelstaatsangehörigen mit russischer und lettischer Staatsbürgerschaft. Deutsche Investigativmedien berichteten, er habe über mehrere Jahre hinweg Kommunikation mit dem GRU-Oberst Denis Smolyaninov unterhalten.
Das Ergebnis ist ein Spionageabwehrproblem, das sich nicht sauber in nationale Grenzen einfügt.
Die Polizei kann die Person festnehmen, die physisch am Zielort anwesend ist. Die Staatsanwaltschaft muss dann die Kette nachweisen, die diese Person mit Organisatoren, Vermittlern und letztlich einem ausländischen Staat verbindet. Jede weitere Jurisdiktion bringt eine zusätzliche rechtliche und ermittlerische Ebene mit sich.
Die Smolyaninov-Verbindung
Der Name Denis Smolyaninov verleiht den Ermittlungen eine potenziell wichtige institutionelle Dimension.
Der GRU-Oberst wurde im Dezember 2024 von der EU mit Sanktionen belegt, wegen Aktivitäten im Zusammenhang mit psychologischen Operationen, auf die Ukraine gerichteter Subversion und der Fernrekrutierung von Sabotageagenten in ganz Europa. Dasselbe EU-Sanktionsregime richtete sich auch gegen die GRU-Einheit 29155 und damit verbundene Akteure.
Die aktuellen Fälle werfen daher die Frage auf, ob Europa es mit der Fortsetzung einer etablierten Geheimdienstfähigkeit zu tun hat und nicht mit einer Reihe improvisierter krimineller Unternehmungen.
Es gibt jedoch einen wichtigen Unterschied. Das von den deutschen Ermittlern beschriebene Operationsmodell setzt stark auf Distanz und Abstreitbarkeit. Die für eine bestimmte Aufgabe rekrutierte Person muss nicht unbedingt das größere Netzwerk verstehen, während der Geheimdienst die Trennung von der physischen Operation aufrechterhalten kann.
Das unterscheidet sich vom klassischen Bild eines Geheimdienstoffiziers, der ein Agentennetz direkt führt.
Es kommt dem Outsourcing näher.
Die Konstruktion schafft zudem Unklarheit, die für den Organisator nützlich sein kann. Russland hat eine Beteiligung an den europäischen Sabotagevorfällen bestritten; das russische Außenministerium bezeichnete die deutschen Vorwürfe als erfunden und politisch motiviert. Deutschland hingegen hat den Leipziger Angriff offiziell russischen Staatsstrukturen zugeschrieben und untersucht den Münchner Fall auf eine mögliche staatliche Beteiligung.
Die Zuschreibung wird damit mehr als eine politische Erklärung. Sie ist der Punkt, an dem ein krimineller Vorfall zu einem Akt staatlich unterstützter Aggression wird, mit Folgen für Sanktionen, Diplomatie und Spionageabwehrpolitik.
Rüstungsunternehmen sind nun Teil des Sicherheitsperimeters
Für europäische Rüstungshersteller sind die Konsequenzen unmittelbar, selbst wenn Angriffe scheitern.
Rohde & Schwarz erklärte, seine Münchner Standorte hätten keinen operativen Schaden erlitten. Helsing lehnte eine detaillierte öffentliche Stellungnahme ab. Die slowakische Anlage von Skyeton wurde geschützt, bevor die geplante Brandstiftung erfolgen konnte.
Dennoch bewegen sich die Unternehmen in einem anderen Sicherheitsumfeld als vor der Ausweitung des Krieges in der Ukraine.
Die Verwundbarkeit beschränkt sich nicht auf große Waffenfabriken. Sie erstreckt sich über das gesamte Ökosystem, das Militärtechnologie produziert, bewegt und wartet.
Das ist besonders relevant für eine europäische Rüstungsindustrie, die bereits unter Druck steht, die Produktion auszuweiten und die Unterstützung für die Ukraine zu beschleunigen. Jede zusätzliche Ebene physischen Schutzes konkurriert um Ressourcen mit der zentralen Aufgabe, Ausrüstung zu produzieren.
Das Stellvertretermodell macht das Problem schwieriger, weil es am Angriffspunkt keine hochentwickelte militärische Fähigkeit erfordert. Ein lokal rekrutierter Agent mit einfachen Anweisungen kann potenziell einen Sicherheitsvorfall in einer strategisch wichtigen Anlage auslösen.
Die Kosten der Verteidigung gegen diese Möglichkeit stehen daher in keinem Verhältnis zur scheinbaren Einfachheit des Angriffs.
Europas Problem mit der Zuschreibung
Die Festnahmen liefern den europäischen Diensten etwas, was sie bei verdeckter Sabotage selten erhalten: Personen, Geräte, Kommunikation und grenzüberschreitende Beweise, die möglicherweise miteinander verbunden werden können.
Doch die sich abzeichnenden Fälle zeigen auch, warum das Vereiteln einer Operation und der Nachweis, wer sie in Auftrag gegeben hat, unterschiedliche Aufgaben sind.
Im Leipziger Fall ist Deutschland bereits über die Ermittlungen hinausgegangen, hat den Angriff offiziell russischen Staatsstrukturen zugeschrieben und diplomatisch reagiert, indem es Personal auswies, das russische Generalkonsulat in Bonn schloss und das Abkommen über das Russische Kulturzentrum in Berlin aufkündigte. Berlin bemüht sich zudem um ausgeweitete EU-Sanktionen.
Der Münchner Fall befindet sich weiterhin im Ermittlungsstadium, während die Behörden prüfen, ob die mutmaßliche Stellvertreteroperation mit einer russischen Staatsstruktur in Verbindung gebracht werden kann.
Dieser Unterschied ist wichtig, weil das dezentrale Modell genau darauf angelegt ist, diese Lücke zwischen der sichtbaren Tat und dem unsichtbaren Auftraggeber zu schaffen.
Europa hat vier Jahre damit verbracht, seine Fähigkeit zur Erkennung russischer Geheimdiensttätigkeit nach der Ausweisung diplomatischen Personals zu stärken. Die neue Herausforderung ist schwieriger: die Verhinderung eines Systems, in dem der Agent in einem anderen Land rekrutiert wird, die Logistik anderswo organisiert wird, das Ziel tief im NATO-Gebiet liegt und die mutmaßliche Kommandostruktur durch mehrere Ebenen von Vermittlern vom Angriff getrennt ist.
Die physischen Angriffe in München und in der Slowakei haben die Rüstungsproduktion nicht gestört.
Die folgenreichere Frage ist, ob Europas Sicherheitsarchitektur mit einer Form der Sabotage Schritt halten kann, bei der die Distanz zwischen einem staatlichen Geheimdienst und der Person, die den Angriff ausführt, selbst Teil der Waffe ist.
Quellen: Frankfurter Allgemeine, Reuters, DW, Tagesschau