
Irans verdeckte Operationen versetzen Europas Sicherheit in Alarmbereitschaft
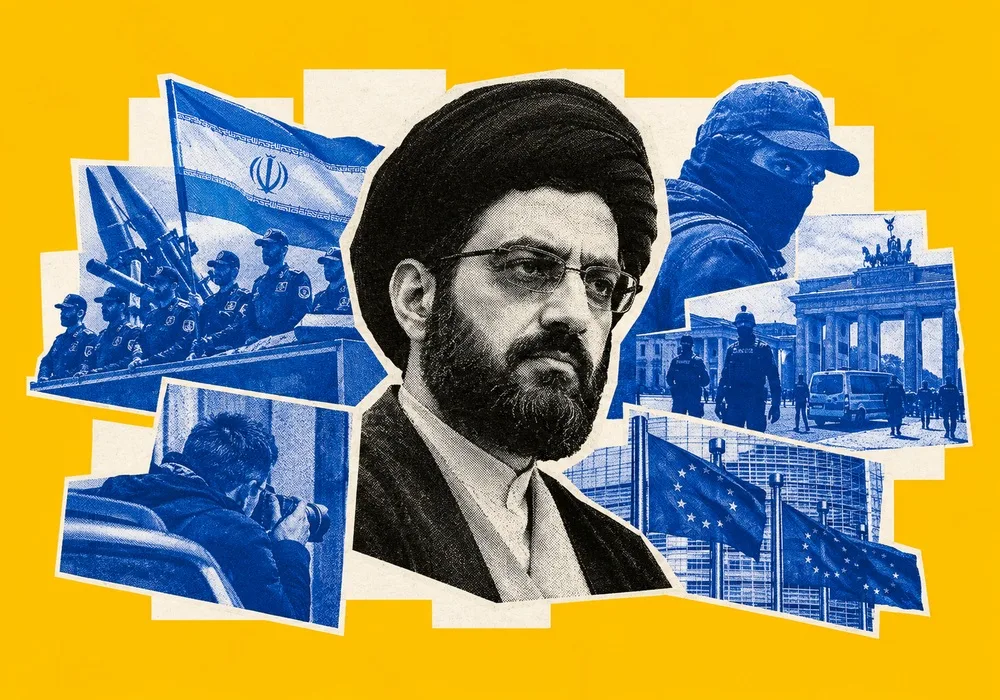
Europäische Nachrichtendienste sehen Irans verdeckte Operationen als wachsende Bedrohung: Attentatspläne, Sabotage, Überwachung und Cyberspionage in ganz Europa.
Europäische Nachrichtendienste sind zunehmend besorgt, dass sich Irans Konfrontation mit den westlichen Mächten über den Nahen Osten hinaus zu einer anhaltenden Kampagne verdeckter Operationen in ganz Europa ausweitet. Mutmaßliche Attentatspläne, Brandanschläge, Überwachung militärischer Einrichtungen und Cyberspionage haben Regierungen dazu veranlasst, das Ausmaß der Bedrohung und die Wirksamkeit bestehender Maßnahmen der Spionageabwehr neu zu bewerten. Obwohl einige Ermittlungen eine direkte Verbindung zum iranischen Staat vor Gericht noch nicht belegen konnten, argumentieren Sicherheitsbeamte, dass das Muster der Vorfälle auf eine dauerhafte Herausforderung hindeutet, die über einzelne Angriffe hinausgeht.
Am 12. Oktober verurteilten 32 Länder, darunter das Vereinigte Königreich, Frankreich, Deutschland, die Vereinigten Staaten, Kanada und die Niederlande, gemeinsam mit Iran in Verbindung gebrachte Gewaltoperationen, Sabotage, Cyberangriffe und andere feindselige Aktivitäten. Die Erklärung spiegelte die wachsende Sorge wider, dass Teheran indirekte Methoden nutzen könnte, um sich nach der militärischen Konfrontation zwischen Iran, den Vereinigten Staaten und Israel an westlichen Regierungen zu rächen. Solche Operationen ermöglichen es einem Staat, Druck auszuüben, ohne auf konventionelle militärische Mittel zurückzugreifen, während die Beteiligung von Mittelsmännern die Zuschreibung und Vergeltung erschweren kann.
Das Vereinigte Königreich hat sich als besonders prominenter Brennpunkt dieser Sorgen erwiesen. Am 27. Oktober erhoben die britischen Behörden Anklage gegen zwei Männer im Zusammenhang mit einer Ermittlung zur nationalen Sicherheit, die die RAF Fairford betrifft, einen Militärstützpunkt, auf dem amerikanische Flugzeuge stationiert waren, die an Operationen gegen Iran beteiligt waren. Der Ermittlung vorausgegangen war ein Vorfall am 27. September, als verdächtige Aktivitäten in der Nähe der Anlage Bedenken hinsichtlich eines möglichen Versuchs weckten, militärische Flugzeuge ins Visier zu nehmen. Die britischen Behörden haben den Fall mit mutmaßlicher iranischer Geheimdiensttätigkeit in Verbindung gebracht, wobei die Vorwürfe Gegenstand laufender Gerichtsverfahren bleiben. Der Fall veranschaulicht, wie militärische Infrastruktur, die von alliierten Streitkräften genutzt wird, zu einem potenziellen Ziel werden kann, selbst wenn ein Land nicht direkt auf eigenem Territorium an Kampfhandlungen beteiligt ist.
Der britische Sicherheitsdienst MI5 hat seit Beginn des Jahres 2026 mehr als 50 Festnahmen im Zusammenhang mit feindseligen, mit Iran in Verbindung gebrachten Aktivitäten gemeldet. Die mutmaßlichen Ziele reichen über iranische Dissidenten im Exil und Oppositionsmedien hinaus bis hin zu jüdischen Gemeinden, israelischen Interessen und militärischen Einrichtungen. London hat zudem Sanktionen gegen Personen verhängt, die angeblich an Operationen beteiligt waren, die mit iranischen Sicherheitsstrukturen und kriminellen Netzwerken in Verbindung stehen. Teheran hat die britischen Vorwürfe zurückgewiesen und erklärt, sie seien politisch motiviert und darauf gerichtet, die Verantwortung für den Konflikt abzuwälzen.
Kriminelle Netzwerke als Instrumente staatlichen Drucks
Eine der größten Herausforderungen für europäische Spionageabwehrdienste ist die Berichten zufolge verbreitete Nutzung von Personen ohne etablierte Verbindungen zu Geheimdiensten. Die Anwerbung über Online-Plattformen, finanzielle Anreize und kriminelle Mittelsmänner kann ausländischen Nachrichtendiensten ein gewisses Maß an operativer Distanz zu den Personen verschaffen, die Überwachung oder Angriffe ausführen. Auf diese Weise angeworbene Personen können damit beauftragt werden, Informationen zu sammeln, Sicherheitslücken zu identifizieren oder bestimmte Orte ins Visier zu nehmen, ohne notwendigerweise die größere Operation zu verstehen, an der sie teilnehmen.
Dieser Ansatz erschwert herkömmliche Ermittlungen zur Terrorismusbekämpfung. Die Behörden müssen zwischen eigenständig motivierter krimineller Aktivität, von Stellvertreterorganisationen beanspruchten Angriffen und Operationen unterscheiden, die von einem ausländischen Staat in Auftrag gegeben oder gesteuert worden sein könnten. Die Feststellung der Beziehung zwischen einem einzelnen Verdächtigen und einem ausländischen Nachrichtendienst erfordert Beweise, die einer gerichtlichen Prüfung standhalten. Folglich können nachrichtendienstliche Einschätzungen eine mutmaßliche staatliche Verbindung identifizieren, bevor Staatsanwälte in der Lage sind, sie vor Gericht nachzuweisen.
Fälle in Deutschland und dem Vereinigten Königreich veranschaulichen die Bandbreite der mutmaßlichen Aktivitäten. Am 14. Oktober verurteilte ein Gericht in Hamburg zwei Männer im Zusammenhang mit einem Plan, der auf jüdische Persönlichkeiten des öffentlichen Lebens und Unternehmen abzielte, wobei festgestellt wurde, dass der Hauptangeklagte unter der Kontrolle der Quds-Truppe Irans, des für Auslandseinsätze zuständigen Zweigs der Islamischen Revolutionsgarde, gehandelt hatte. Weitere Ermittlungen betrafen die mutmaßliche Überwachung israelischer diplomatischer Einrichtungen, jüdischer Institutionen und von Oppositionsmedien. In mehreren europäischen Ländern wurden zudem Angriffe auf jüdische und mit Israel verbundene Einrichtungen von Harakat Ashab al-Yamin al-Islamia beansprucht, einer Gruppe, die mit pro-iranischen militanten Netzwerken in Verbindung steht.
Die Auswirkungen gehen über den unmittelbaren physischen Schaden hinaus, den solche Vorfälle verursachen. Die Überwachung militärischer Einrichtungen kann operative Routinen und Sicherheitslücken offenlegen, während Angriffe auf jüdische Institutionen und Oppositionsmedien Gemeinschaften einschüchtern und die Fähigkeit von Dissidenten untergraben können, sich frei zu organisieren. Selbst erfolglose Pläne können den öffentlichen Behörden zusätzliche Kosten auferlegen, indem sie einen intensiveren Schutz sensibler Orte, diplomatischer Einrichtungen und als potenzielle Ziele geltender Personen erfordern.
Cyberoperationen erweitern die Bedrohung
Die mutmaßliche iranische Kampagne hat auch eine digitale Dimension. Im September veröffentlichten das Vereinigte Königreich und seine Partner Informationen über ein Spionageprogramm namens Chosen Brick, das sie mit Iran verbundenen staatlichen Akteuren zuschrieben. Das Programm wurde Berichten zufolge eingesetzt, um Dissidenten, Aktivisten und Journalisten ins Visier zu nehmen, die sich gegen Teheran stellen. Ermittler erklärten, die Operation könne die Identitätsanmaßung vertrauenswürdiger Kontakte auf Messaging-Plattformen wie WhatsApp und Telegram umfassen, um sensible Informationen zu erlangen.
Solche Techniken nutzen eine Schwachstelle aus, die nicht allein durch physische Sicherheit oder herkömmliche nachrichtendienstliche Beschaffung behoben werden kann. Diplomatisches Personal, Journalisten, Forscher und Mitglieder von Diaspora-Gemeinschaften sind zunehmend auf digitale Kommunikation angewiesen, die ihre Kontakte, Bewegungen und beruflichen Beziehungen offenlegen kann. Kompromittierte Konten können zudem genutzt werden, um weitere Ziele anzusprechen, wodurch ein einzelner erfolgreicher Eindringversuch zum möglichen Ausgangspunkt einer breiteren Geheimdienstoperation werden kann.
Für europäische Regierungen entsteht daraus die Notwendigkeit, physische und digitale Sicherheit als miteinander verbundene Verantwortlichkeiten zu behandeln. Durch Cyberspionage erlangte Informationen könnten helfen, Personen für Überwachung oder Einschüchterung zu identifizieren, während vor Ort gesammelte Details eine spätere digitale Zielerfassung unterstützen könnten. Der Schutz gefährdeter Gemeinschaften erfordert daher die Zusammenarbeit zwischen Nachrichtendiensten, Strafverfolgungsbehörden und für Cybersicherheit zuständigen Organisationen sowie praktische Leitlinien für gefährdete Personen.
Eine Prüfung der europäischen Koordination
Die wahrgenommene Zunahme mit Iran in Verbindung gebrachter Aktivitäten wirft eine weiterreichende Frage nach Europas Fähigkeit auf, auf grenzüberschreitende Bedrohungen konsequent zu reagieren. Informationen können in einem Land gesammelt, ein Verdächtiger in einem anderen angeworben und ein potenzielles Ziel an einem dritten Ort angesiedelt sein. Kriminelle Netzwerke können über mehrere Jurisdiktionen hinweg operieren, während die für eine Strafverfolgung erforderlichen Beweise zwischen nationalen Behörden verteilt sein können. Wirksame Reaktionen hängen folglich von rechtzeitiger Weitergabe von Informationen, koordinierten Ermittlungen und gemeinsamen Einschätzungen der Risiken für europäische Infrastruktur und Gemeinschaften ab.
Die Bedrohung wird auf dem Kontinent nicht überall gleich bewertet. Französische Beamte haben eine Zunahme mit Iran in Verbindung gebrachter Aktivitäten eingeräumt, aber angedeutet, dass sich die Lage von der im Vereinigten Königreich und in Deutschland unterscheidet, wo die Behörden eine breitere Palette potenzieller Ziele identifizieren. Nationale Unterschiede bei der Exposition, den nachrichtendienstlichen Fähigkeiten und der Konzentration gefährdeter Gemeinschaften bedeuten, dass eine einheitliche europäische Reaktion unterschiedlichen Risikoniveaus Rechnung tragen muss.
Gleichzeitig setzt die wachsende Zahl gemeldeter Vorfälle die Regierungen unter Druck, präventives Handeln mit rechtlichen Schutzvorkehrungen in Einklang zu bringen. Nachrichtendienste müssen möglicherweise auf der Grundlage unvollständiger Informationen handeln, um einen Angriff zu verhindern, während Strafverfahren Beweise erfordern, die individuelle Verantwortung belegen können. Eine übermäßige Abhängigkeit von unbestätigter Zuschreibung birgt das Risiko, das öffentliche Vertrauen zu untergraben, doch fragmentierte Ermittlungen und verzögerte Weitergabe von Informationen könnten feindlichen Netzwerken Möglichkeiten lassen, Lücken zwischen nationalen Systemen auszunutzen.
Die zentrale Herausforderung für Europa besteht daher nicht einfach darin, einzelne Angriffe zu verhindern, sondern verdeckte Operationen schwerer zu machen – in ihrer Organisation, ihrer Verschleierung und ihrer Wiederholung. Das erfordert einen stärkeren Schutz militärischer Standorte und gefährdeter Gemeinschaften, eine bessere Koordination gegen transnationale kriminelle Mittelsmänner und eine größere Widerstandsfähigkeit gegen digitale Spionage. Sollte das derzeitige Muster anhalten, wird die Abwehr ausländischer Einflussnahme zu einem zunehmend wichtigen Teil der europäischen Sicherheitspolitik werden, selbst ohne direkte militärische Konfrontation auf europäischem Boden.
Quellen: Le Monde, The Guardian