
Großbritannien und Deutschland vertiefen Sicherheitszusammenarbeit, während Europa einer dauerhaften hybriden Bedrohung gegenübersteht

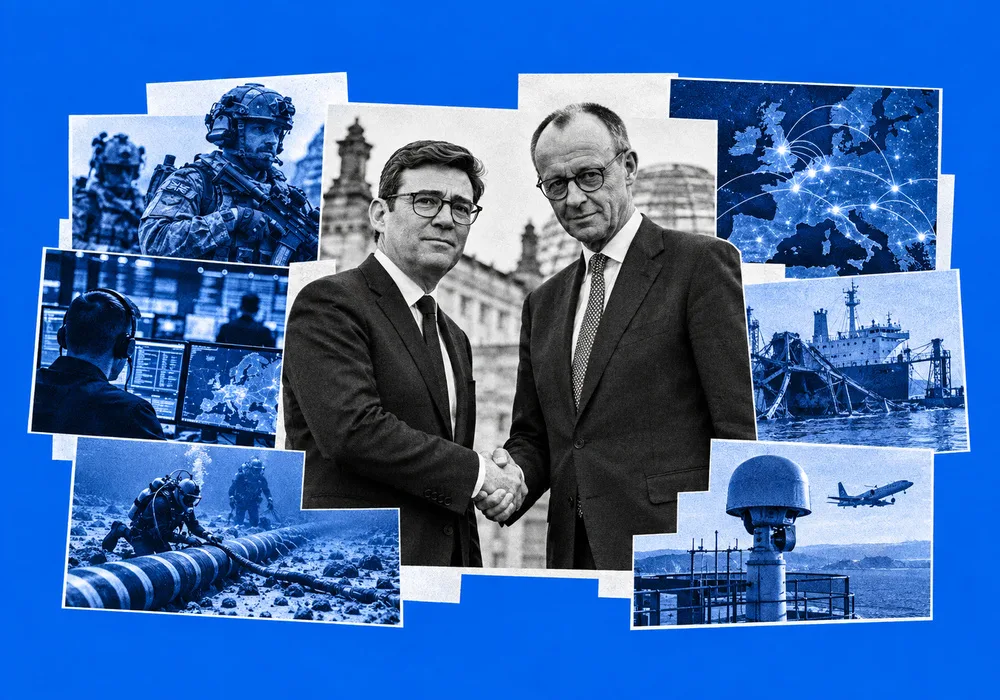
Großbritannien und Deutschland vertiefen ihre Sicherheitszusammenarbeit gegen Sabotage, Cyberangriffe und feindliche Informationsoperationen, während Europa sich auf eine dauerhafte hybride Bedrohung einstellt.
Großbritannien und Deutschland schaffen eine neue Partnerschaft zur Abwehr von Sabotage, Cyberangriffen und feindlichen Informationsoperationen und vertiefen damit die Zusammenarbeit zwischen zwei der wichtigsten Sicherheitsmächte Europas, während sich der Kontinent an ein gefährlicheres und weniger vorhersehbares Bedrohungsumfeld anpasst. Die Initiative ist nicht nur deshalb bedeutsam, weil London und Berlin vereinbaren, mehr Informationen auszutauschen, sondern weil sie einen breiteren Wandel im europäischen Sicherheitsdenken widerspiegelt: Angriffe auf Infrastruktur, digitale Systeme und öffentliche Informationen werden zunehmend als Teil derselben strategischen Bedrohung behandelt wie konventionelle militärische Aggression.
Die Partnerschaft entsteht zu einem Zeitpunkt, an dem europäische Regierungen zunehmend besorgt über Russlands Fähigkeit sind, unterhalb der Schwelle eines offenen Krieges zu operieren. Sabotage, Cyberoperationen, verdeckte Einflussnahme, der Einsatz von Stellvertretern und Versuche, die öffentliche Debatte zu manipulieren, ermöglichen es feindlichen Staaten, europäischen Ländern Kosten aufzuerlegen, ohne zwangsläufig die Art unmittelbarer militärischer Reaktion auszulösen, die auf einen konventionellen Angriff folgen würde. Für die Regierungen in ganz Europa geht es daher weniger darum, auf einzelne Vorfälle zu reagieren, als vielmehr darum, Systeme aufzubauen, die in der Lage sind, anhaltende feindliche Aktivitäten zu erkennen und zu absorbieren.
Von einzelnen Vorfällen zu einer dauerhaften Bedrohung
Die britische Regierung erklärt, die neue Partnerschaft werde die Zusammenarbeit zwischen Großbritannien und Deutschland bei der Identifizierung, Abschreckung und Unterbrechung von Sabotage und Cyberangriffen verbessern. Beide Länder beabsichtigen, den Informationsaustausch zu stärken und enger mit Organisationen zusammenzuarbeiten, die zu Zielen werden könnten, während Großbritannien zudem ein National Centre for Information Defence einrichtet, um feindliche Informationsoperationen einschließlich Desinformation und Deepfakes zu adressieren.
Die größere Bedeutung liegt darin, dass London und Berlin diese Aktivitäten als miteinander verbunden behandeln und nicht als getrennte Kategorien von Kriminalität oder nachrichtendienstlicher Arbeit. Ein Cyberangriff kann genutzt werden, um ein physisches System zu stören, während auf Sabotage eine Informationskampagne folgen kann, die Verwirrung darüber stiften soll, wer verantwortlich war. Ein Angriff auf die Infrastruktur kann dann wirtschaftliche Verluste und öffentliche Ängste erzeugen, die online verstärkt werden. Die Wirksamkeit hybrider Kriegsführung ergibt sich gerade aus der Kombination dieser verschiedenen Formen von Druck, während jede einzelne Aktion ausreichend mehrdeutig bleibt, um die Reaktion zu erschweren.
Russland ist zur zentralen Sorge hinter diesem Wandel geworden. Europäische Regierungen haben wiederholt gewarnt, dass Moskau ein breiteres Spektrum von Instrumenten einsetzt, um die westliche Unterstützung für die Ukraine zu schwächen, die Widerstandsfähigkeit europäischer Gesellschaften zu testen und Ländern Kosten aufzuerlegen, die Kiew unterstützen. Der Krieg reicht daher über die Frontlinie hinaus: Europäische Regierungen betrachten ihr eigenes Territorium, ihre Infrastruktur und ihren Informationsraum zunehmend als Teil des weiteren strategischen Umfelds.
Deutschland sieht sich mit den Verwundbarkeiten der größten Volkswirtschaft Europas konfrontiert
Das Thema ist für Deutschland wegen seiner zentralen Position in den industriellen und infrastrukturellen Netzwerken Europas besonders wichtig. Deutschland ist nicht nur die größte Volkswirtschaft der EU, sondern auch einer der wichtigsten Verkehrs-, Produktions- und Energieknotenpunkte des Kontinents. Störungen der deutschen Infrastruktur können daher Folgen haben, die weit über die Landesgrenzen hinausreichen und europäische Lieferketten und Wirtschaftsaktivitäten beeinflussen.
Berlin war bereits gezwungen, mehrere Annahmen zu überdenken, die seine Sicherheits- und Wirtschaftspolitik jahrzehntelang geprägt haben. Die russische Invasion in der Ukraine legte die Risiken der Energieabhängigkeit offen, während die allgemeine Verschlechterung der Beziehungen zu Moskau Deutschland zu höheren Verteidigungsausgaben, größerer militärischer Bereitschaft und stärkerem Schutz strategischer Infrastruktur drängte. Hybride Bedrohungen fügen diesem Prozess eine weitere Ebene hinzu, weil sie genau auf die vernetzten Systeme abzielen, von denen Deutschlands Wirtschaftsmodell abhängt.
Die Herausforderung ist auch institutioneller Natur. Ein Großteil der Infrastruktur, die Ziel sein könnte, befindet sich in privatem Eigentum oder wird privat betrieben, während die Verantwortung für die nationale Sicherheit beim Staat liegt. Energieunternehmen, Telekommunikationsbetreiber, Verkehrsunternehmen und Technologieanbieter verfügen über Informationen, die Regierungen benötigen könnten, um einen Angriff zu identifizieren, doch der Austausch dieser Informationen erfordert dauerhafte Kooperationsmechanismen. Deshalb wird Resilienz zunehmend zu einer Frage der nationalen Sicherheit und nicht mehr nur zu einer Angelegenheit des unternehmerischen Risikomanagements.
Für Deutschland verschiebt sich das Ziel folglich davon, jeden möglichen Vorfall verhindern zu wollen, hin zu der Gewährleistung, dass ein Angriff keine unverhältnismäßigen Folgen haben kann. Redundante Systeme, stärkere Cyberverteidigung, alternative Versorgungswege, schnellere Wiederherstellungsmechanismen und ein besserer Austausch von nachrichtendienstlichen Erkenntnissen werden alle Teil derselben Sicherheitsstrategie.
Großbritannien kehrt ins Zentrum der europäischen Sicherheitszusammenarbeit zurück
Für Großbritannien hat die Partnerschaft eine andere, aber ebenso wichtige Dimension. Der Brexit hat Großbritannien aus den politischen Strukturen der EU entfernt, aber nichts an der geografischen Lage oder den strategischen Interessen des Landes in Europa geändert. Großbritannien bleibt eine der stärksten Militärmächte des Kontinents und verfügt über erhebliche nachrichtendienstliche und Cyberfähigkeiten, was den Aufbau eines glaubwürdigen europäischen Sicherheitssystems ohne britische Beteiligung schwierig macht.
Deutschland ist wegen seines wirtschaftlichen Gewichts und seiner wachsenden Rolle in der europäischen Verteidigung ein besonders wichtiger Partner. Beide Länder haben sich seit der Unterzeichnung des Kensington-Vertrags, der einen breiteren Rahmen für die Zusammenarbeit in Verteidigung, Sicherheit, Technologie und wirtschaftlicher Resilienz schuf, auf eine engere strategische Zusammenarbeit zubewegt. Die jüngste Initiative deutet darauf hin, dass diese Beziehung zunehmend operativer wird und nicht mehr in erster Linie politisch bleibt.
Die Vereinbarung veranschaulicht auch, wie sich die europäische Sicherheit nach dem Brexit entwickelt. Großbritannien muss nicht wieder in EU-Strukturen eintreten, um tiefer in die europäische Verteidigungszusammenarbeit integriert zu werden. Stattdessen kann London bilaterale Beziehungen zu wichtigen europäischen Mächten aufbauen und sich an breiteren NATO-Initiativen beteiligen, wodurch ein Netzwerk sich überschneidender Sicherheitsarrangements entsteht. In der Praxis wird die europäische Sicherheitsarchitektur flexibler und komplizierter, wobei NATO, EU und einzelne nationale Partnerschaften unterschiedliche Funktionen erfüllen.
Das ist wichtig, weil viele der Bedrohungen, denen Europa heute gegenübersteht, nicht sauber in die Zuständigkeiten einer einzelnen Institution passen. Die NATO ist in erster Linie auf kollektive Verteidigung ausgerichtet, während Cyberangriffe, Infrastruktursabotage, ausländische Einflussnahme und Informationsoperationen oft die Zusammenarbeit zwischen Nachrichtendiensten, Polizeikräften, Regierungen und privaten Unternehmen erfordern.
Kritische Infrastruktur wird Teil des europäischen Verteidigungsperimeters
Die wachsende Betonung von Sabotage verändert die Definition dessen, was Europa verteidigen muss. Kritische Infrastruktur wurde früher vor allem unter dem Gesichtspunkt wirtschaftlicher Effizienz und der Kontinuität öffentlicher Dienste diskutiert. Zunehmend wird dieselbe Infrastruktur als strategisches Gut betrachtet, dessen Störung die nationale Sicherheit beeinträchtigen könnte.
Energienetze sind ein offensichtliches Beispiel, doch die Verwundbarkeit erstreckt sich auf Telekommunikation, Häfen, Flughäfen, Eisenbahnen, Rechenzentren, Logistiksysteme und Unterseekabel. Moderne europäische Volkswirtschaften sind darauf angewiesen, dass diese Netzwerke kontinuierlich funktionieren, und ihre Vernetzung bedeutet, dass Störungen in einem Sektor schnell auf andere übergreifen können.
Dies schafft ein schwieriges Problem für europäische Regierungen. Der Schutz jedes einzelnen Guts ist unmöglich, insbesondere wenn ein Großteil der Infrastruktur von privaten Unternehmen betrieben wird und Angreifer ständig nach neuen Schwachstellen suchen können. Das realistischere Ziel ist es, Systeme zu schaffen, die Störungen standhalten und sich schnell erholen können.
Dieser Ansatz verändert auch die Ökonomie der Infrastruktur. Europäische Regierungen und Unternehmen müssen möglicherweise zunehmend höhere Kosten im Austausch für Redundanz und Sicherheit akzeptieren. Ein billigeres Netzwerk, das von einem einzigen Anbieter oder einem verwundbaren digitalen System abhängt, kann erheblich teurer werden, sobald die potenziellen Kosten einer schweren Störung berücksichtigt werden.
Das ist ein Grund dafür, dass sich das Konzept der europäischen strategischen Autonomie über die Verteidigungsproduktion und die Energiesicherheit hinaus ausweitet. Die Kontrolle über Kommunikation, Daten, digitale Infrastruktur, Lieferketten und kritische Technologien wird zunehmend als Bestandteil nationaler Resilienz behandelt.
Das Informationsumfeld wird zu einem weiteren Schlachtfeld
Die britische Entscheidung, ein National Centre for Information Defence einzurichten, spiegelt auch eine wachsende europäische Besorgnis über die informationelle Dimension hybrider Kriegsführung wider. Feindliche Einflussnahme muss nicht eine gesamte Bevölkerung von einer bestimmten Unwahrheit überzeugen, um wirksam zu sein. Es kann ausreichen, Unsicherheit zu erzeugen, das Vertrauen in staatliche Institutionen zu untergraben oder bestehende politische Spaltungen zu vertiefen.
Künstliche Intelligenz macht dieses Umfeld schwieriger zu handhaben. Deepfakes und andere Formen synthetischer Inhalte können zu viel geringeren Kosten als zuvor produziert und schnell über soziale Medien und andere Online-Netzwerke verbreitet werden. In einer Krise können manipulierte Materialien sich verbreiten, bevor die Behörden festgestellt haben, was geschehen ist, wodurch ein Informationsvakuum entsteht, das feindliche Akteure ausnutzen können.
Dies macht Informationsresilienz für die nationale Sicherheit zunehmend wichtiger. Wenn ein Angriff die Infrastruktur beschädigt, müssen Regierungen schnell und glaubwürdig mit der Öffentlichkeit kommunizieren. Wenn ein Cyberangriff Dienste stört, benötigen Bürger und Unternehmen verlässliche Informationen darüber, was geschieht. Wenn ein ausländischer Akteur versucht, die Krise auszunutzen, benötigen die Behörden die Fähigkeit, die Operation zu identifizieren und ihr entgegenzuwirken.
Die Trennlinie zwischen Cybersicherheit und Informationssicherheit wird daher zunehmend bedeutungslos. Beide umfassen den Schutz der Fähigkeit einer Gesellschaft, den Systemen zu vertrauen, von denen sie abhängt, und sie zu nutzen.
Europa bewegt sich von Abschreckung zu Resilienz
Der weiterreichende strategische Wandel besteht darin, dass sich europäische Regierungen nicht mehr vollständig auf traditionelle Abschreckung verlassen können. Während des Kalten Krieges war die zentrale Frage weitgehend, ob ein militärischer Angriff durch die Drohung mit überwältigender Vergeltung abgeschreckt werden könnte. Hybride Operationen schaffen eine andere Kalkulation, weil ein Gegner versuchen kann, Kosten aufzuerlegen, während er bewusst unterhalb der Schwelle eines konventionellen militärischen Konflikts bleibt.
Die Antwort muss daher Resilienz ebenso wie Vergeltung umfassen. Wenn ein Cyberangriff innerhalb von Stunden eingedämmt, ein beschädigtes Kommunikationsnetz schnell wiederhergestellt und eine Informationskampagne aufgedeckt werden kann, bevor sie an Wirkung gewinnt, wird der strategische Wert des Angriffs erheblich verringert.
Das bedeutet nicht, dass militärische Abschreckung weniger wichtig wird. Im Gegenteil: Russlands Krieg gegen die Ukraine hat die Notwendigkeit verstärkt, dass europäische Länder glaubwürdige konventionelle Verteidigungsfähigkeiten aufrechterhalten. Doch militärische Macht ist zunehmend nur eine Ebene eines viel breiteren Sicherheitssystems.
Für europäische Regierungen bedeutet Resilienz, unter Druck weiter handlungsfähig zu bleiben. Sie umfasst den Schutz der Infrastruktur, die Sicherung von Lieferketten, die Stärkung von Cyberfähigkeiten, den Austausch von nachrichtendienstlichen Erkenntnissen und die Gewährleistung, dass öffentliche Institutionen in einer Krise ihre Glaubwürdigkeit wahren können. Sie erfordert auch die Zusammenarbeit mit Unternehmen, deren Netzwerke und Infrastruktur für die nationale Sicherheit unerlässlich sind.
Eine stärker vernetzte europäische Sicherheitsarchitektur
Die britisch-deutsche Partnerschaft ist daher Teil einer viel größeren Transformation. Die NATO bleibt das Fundament der europäischen kollektiven Verteidigung, doch bilaterale Arrangements werden zunehmend wichtiger für den Umgang mit Bedrohungen, die spezialisierte nachrichtendienstliche Erkenntnisse, schnelle Koordinierung oder eine enge Zusammenarbeit mit privaten Betreibern erfordern.
Großbritannien und Deutschland sind besonders gut geeignet, dieses Modell zu entwickeln, weil sie erhebliche militärische Fähigkeiten mit großen Volkswirtschaften und umfangreichen nachrichtendienstlichen und technologischen Ressourcen verbinden. Ihre Zusammenarbeit kann zudem als Brücke zwischen den Sicherheitsstrukturen Großbritanniens und dem kontinentalen Europa dienen, zu einem Zeitpunkt, an dem das Bedrohungsumfeld die Länder trotz der durch den Brexit entstandenen politischen Spaltungen näher zusammenrücken lässt.
Andere europäische Staaten verfolgen ähnliche Ansätze, insbesondere jene, die russischen Cyberoperationen, Sabotagerisiken und Informationskampagnen ausgesetzt waren. Das entstehende Muster ist nicht die Schaffung einer einzigen europäischen Sicherheitsstruktur, sondern ein dichtes Netzwerk sich überschneidender Beziehungen, das NATO, EU und nationale Regierungen verbindet.
Dieses Netzwerk dürfte zunehmend an Bedeutung gewinnen, während sich europäische Länder auf eine längere Phase strategischer Konfrontation mit Russland vorbereiten. Die schwersten Angriffe mögen nicht immer spektakulär sein. Sie können aus wiederholten Versuchen bestehen, kleine Schwachstellen in Infrastruktur, Institutionen und Gesellschaften auszunutzen, wodurch die Kosten für die Aufrechterhaltung der Unterstützung für die Ukraine allmählich steigen und das Vertrauen in europäische Regierungen untergraben wird.
Europa bereitet sich auf Sicherheit ohne klare Grenze zwischen Krieg und Frieden vor
Die tiefere Botschaft des britisch-deutschen Abkommens ist, dass sich Europa auf ein Sicherheitsumfeld vorbereitet, in dem die Unterscheidung zwischen Krieg und Frieden zunehmend verschwimmt. Russlands umfassende Invasion in der Ukraine hat das Zerstörungspotenzial konventioneller militärischer Gewalt gezeigt, doch die weiterreichende Konfrontation hat auch deutlich gemacht, dass Staaten durch Cyberoperationen, Sabotage, wirtschaftlichen Druck und Informationsmanipulation konkurrieren können.
Für Europa bedeutet dies, dass Verteidigung nicht länger auf Armeen, Waffensysteme und nationale Grenzen beschränkt werden kann. Die Resilienz von Stromnetzen, Telekommunikation, Häfen, digitaler Infrastruktur, Lieferketten und öffentlichen Institutionen kann ebenso entscheidend dafür sein, ob eine feindliche Kampagne erfolgreich ist.
Großbritannien und Deutschland reagieren darauf, indem sie Mechanismen aufbauen, die Bedrohungen erkennen und unterbrechen sollen, bevor sie größere Folgen haben können. Ihre Partnerschaft ist daher mehr als ein weiteres bilaterales Sicherheitsabkommen. Sie ist Teil des schrittweisen Übergangs Europas zu einem Modell, in dem nationale Sicherheit durch die Fähigkeit einer gesamten Gesellschaft definiert wird, anhaltendem Druck standzuhalten.
Dieser Übergang wird auch wirtschaftliche und politische Kosten mit sich bringen. Größere Resilienz erfordert Investitionen, Redundanz und strengere Kontrollen über strategische Technologien und Infrastruktur, während eine engere Sicherheitszusammenarbeit neue Anforderungen an private Unternehmen stellen kann. Doch für europäische Regierungen wird die Alternative zunehmend klar: Eine vernetzte Wirtschaft, die unter normalen Bedingungen effizient, aber anfällig für Störungen ist, kann selbst zu einer strategischen Belastung werden.
Der entstehende europäische Ansatz beruht folglich auf einem einfachen Prinzip: Die stärkste Verteidigung gegen hybride Kriegsführung ist nicht die Fähigkeit, jeden Angriff zu verhindern, sondern die Fähigkeit, sicherzustellen, dass Angriffe ihren weiterreichenden strategischen Zweck nicht erreichen. Die britisch-deutsche Partnerschaft ist ein weiteres Anzeichen dafür, dass Europa beginnt, seine Sicherheit um diese Realität herum zu organisieren.
Quellen: UK Government