
Estland verbindet Brandanschlag auf Milrem Robotics mit russischen Geheimdiensten

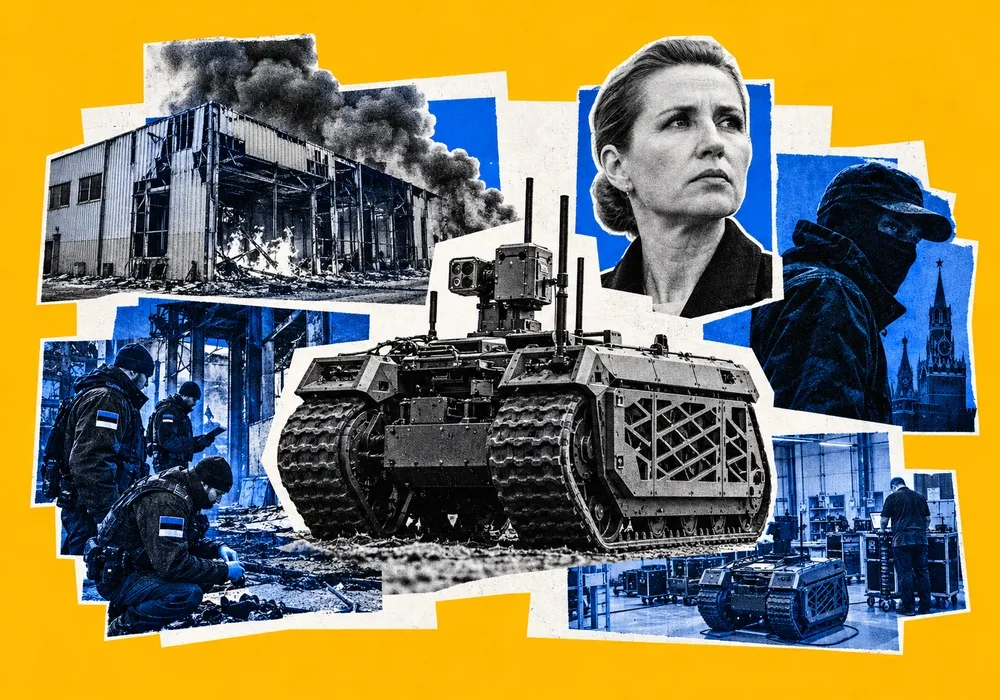
Estland macht russische Geheimdienste für den Brandanschlag auf Milrem Robotics verantwortlich. Der Fall verdeutlicht die Sicherheitsrisiken für Europas Verteidigungsindustrie.
Estland ist zu dem Schluss gekommen, dass ein Brandanschlag auf ein Gebäude des Verteidigungstechnologieunternehmens Milrem Robotics in Tallinn von russischen Geheimdiensten in Auftrag gegeben wurde. Damit wurde ein zunächst als Sachbeschädigung untersuchter Fall zu einem breiteren europäischen Sicherheitsthema. Das Unternehmen entwickelt unbemannte Bodensysteme und liefert seine Technologie an die Ukraine, was den Vorfall besonders bedeutsam macht, da europäische Regierungen die Verteidigungsproduktion ausweiten und die industrielle Zusammenarbeit mit Kiew vertiefen wollen.
Das Feuer brach in der Nacht zum 15. August in einem von Milrem Robotics genutzten Gebäude in der Betooni-Straße im Tallinner Stadtteil Lasnamäe aus. Die Rettungskräfte brachten das Feuer unter Kontrolle, niemand wurde verletzt. Zum damaligen Zeitpunkt behandelten die estnischen Behörden den Vorfall als möglichen Fall von Brandstiftung und eröffneten ein Strafverfahren, während die Ermittler prüften, ob es sich um einen Sabotageakt gehandelt haben könnte.
Die Ermittlungen entwickelten schnell eine grenzüberschreitende Dimension. Lettlands Staatlicher Sicherheitsdienst nahm am 17. August zwei lettische Staatsbürger und am folgenden Tag einen dritten Verdächtigen fest. Die Ermittler durchsuchten sieben Orte, die mit den Verdächtigen in Verbindung standen, und beschlagnahmten zahlreiche Datenspeichergeräte sowie Gegenstände, die zum Auslösen des Feuers hätten verwendet werden können. Der lettische Sicherheitsdienst erklärte, der Fall werde in enger Zusammenarbeit mit den estnischen Kollegen untersucht.
Die drei Verdächtigen wurden anschließend im September nach Estland überstellt und dort in Haft genommen. Die estnischen Staatsanwälte hatten zunächst erklärt, sie prüften mehrere mögliche Motive, darunter die Frage, ob der Angriff Sabotage darstelle, während noch Beweise gesammelt wurden.
Diese Einschätzung änderte sich am 29. September. Estlands Interner Sicherheitsdienst KAPO kam zu dem Schluss, dass der Angriff ein vorsätzlicher und im Voraus geplanter Akt war, der von russischen Spezialdiensten in Auftrag gegeben wurde. Ministerpräsident Kristen Michal sagte, die Schlussfolgerung beruhe auf Sicherheitsinformationen, die von KAPO gesammelt und bewertet worden seien.
Die estnische Regierung hat den Angriff als Teil einer breiteren russischen Kampagne in Europa dargestellt. Außenminister Margus Tsahkna sagte, der russische Geschäftsträger werde wegen des Vorfalls nach Tallinn einbestellt. Der Kreml wies die Vorwürfe zurück; Sprecher Dmitry Peskov bezeichnete sie als unbegründet und erklärte, Estland habe keine Beweise öffentlich vorgelegt.
Warum Milrem ein bedeutendes Ziel war
Milrem Robotics ist kein herkömmlicher Verteidigungsauftragnehmer. Das estnische Unternehmen ist auf unbemannte und autonome Bodensysteme spezialisiert und damit in einem der am schnellsten wachsenden Bereiche der europäischen Militärtechnologie tätig.
Sein unbemanntes Bodenfahrzeug THeMIS wurde an die Ukraine geliefert, wo unbemannte Systeme für Aufgaben wie Logistik, Aufklärung und Kampfmittelbeseitigung eingesetzt werden. Der Krieg hat die Entwicklung solcher Technologien beschleunigt, da Militärs nach Wegen suchen, gefährliche Aufgaben zu erfüllen, ohne Personal demselben Risikoniveau auszusetzen.
Das Unternehmen nimmt daher eine zunehmend wichtige Position zwischen der europäischen Verteidigungsproduktion und den Anforderungen des ukrainischen Schlachtfelds ein. Seine Aktivitäten spiegeln auch eine breitere Verschiebung der europäischen Verteidigungspolitik hin zu autonomen Systemen, Robotik und Technologien wider, die durch Zusammenarbeit mit der Ukraine entwickelt und getestet werden können.
Ein Angriff auf ein solches Unternehmen hat Auswirkungen, die über den unmittelbaren physischen Schaden hinausgehen. Selbst wenn Produktion oder Lieferungen nicht unterbrochen werden, kann der Vorfall zusätzliche Sicherheitskosten verursachen, Unternehmen zur Verstärkung des physischen Schutzes zwingen und kleinere Verteidigungstechnologieunternehmen möglicherweise davon abhalten, ihre Aktivitäten auszuweiten.
In diesem Sinne veranschaulicht der Fall Milrem eine Verwundbarkeit, die durch Europas Bemühungen entsteht, seine verteidigungsindustrielle Basis rasch wiederaufzubauen und auszuweiten. Je mehr Unternehmen an der Versorgung der Ukraine beteiligt sind und ukrainische Schlachtfelderfahrungen in die europäische Verteidigungsentwicklung integrieren, desto mehr werden ihre Einrichtungen Teil des weiteren Sicherheitsumfelds.
Eine grenzüberschreitende Operation
Die Beteiligung lettischer Verdächtiger ist ebenfalls wichtig. Die des Angriffs beschuldigten Personen waren keine estnischen Staatsbürger, und die Ermittlungen erforderten die Zusammenarbeit zwischen Sicherheitsdiensten und Staatsanwaltschaften in zwei benachbarten EU- und NATO-Mitgliedstaaten.
Der lettische Staatliche Sicherheitsdienst erklärte, die Verdächtigen würden sowohl wegen Brandstiftung als auch wegen der Unterstützung eines ausländischen Staates bei einer gegen einen anderen Staat gerichteten Aktion untersucht. Die Untersuchung des Dienstes umfasste Durchsuchungen von Wohnungen und Fahrzeugen sowie die Beschlagnahme digitaler Beweise.
Der Fall zeigt, wie Sabotageoperationen die Bewegung von Menschen über die Binnengrenzen Europas ausnutzen können. Eine Operation kann in einem Land geplant, in einem anderen durchgeführt werden und Rekruten oder Vermittler von anderswo einbeziehen.
Das schafft eine besondere Herausforderung für europäische Sicherheitsbehörden. Traditionelle nationale Ansätze der physischen Sicherheit sind weniger wirksam, wenn die Personen, die einen Angriff ausführen, relativ leicht Grenzen überqueren können, während die hinter einer Operation stehenden Geheimdienstinformationen möglicherweise von außerhalb der Europäischen Union stammen.
Für die baltischen Staaten hat dieses Problem eine zusätzliche Dimension. Estland, Lettland und Litauen sind alle Mitglieder sowohl der NATO als auch der EU und gehören zu den aktivsten Unterstützern der Ukraine in Europa. Ihre geografische Lage bringt sie zudem direkt an die NATO-Ostflanke, nahe Russland und Belarus.
Das Rekrutierungsproblem
Estnische Sicherheitsbeamte haben gewarnt, dass russische Geheimdienste auf Vermittler statt auf professionelle Operative setzen können. Nach Einschätzung von KAPO können Rekrutierungsbemühungen auf Menschen abzielen, die primär durch Geld motiviert sind und möglicherweise nicht vollständig verstehen, wer letztlich hinter einem Auftrag steht.
Die Bedeutung dieses Modells liegt darin, dass es die operativen Kosten von Sabotage senkt. Ein ausländischer Geheimdienst muss nicht unbedingt eigenes Personal in ein europäisches Land entsenden, um eine Einrichtung zu beschädigen. Stattdessen kann er Personen identifizieren, die bereit sind, relativ einfache Aufgaben gegen Bezahlung auszuführen.
Dadurch ist die Bedrohung vor einem Vorfall schwerer zu erkennen. Eine online angesprochene Person hat möglicherweise keinerlei frühere Verbindung zur Geheimdienstarbeit und versteht den Auftrag zunächst als gewöhnliche kriminelle Tätigkeit.
Estnische Sicherheitsbeamte erklärten, russische Dienste hätten versucht, Menschen aus unterschiedlichen Milieus zu rekrutieren, darunter Personen aus der russischsprachigen Gemeinschaft, Einzelpersonen mit Verbindungen zur organisierten Kriminalität und ausländische Staatsangehörige. KAPO-Generaldirektor Margo Palloson sagte, russische Dienste suchten weiterhin nach Personen, die bereit seien, Angriffe auszuführen, während viele geplante Operationen vor ihrer Ausführung verhindert worden seien.
Die Milrem-Untersuchung liefert europäischen Sicherheitsdiensten daher ein weiteres Beispiel dafür, wie ausländische Geheimdiensttätigkeit an lokale oder regionale Akteure ausgelagert werden kann.
Verteidigungsunternehmen sehen sich einem veränderten Sicherheitsumfeld gegenüber
Der Vorfall ereignet sich zu einem Zeitpunkt, da europäische Länder mehr für Verteidigung ausgeben und versuchen, ihre industriellen Kapazitäten auszuweiten, nachdem die Produktionsniveaus jahrelang nicht für die durch den Krieg in der Ukraine offengelegten Anforderungen ausreichten.
Diese Ausweitung betrifft nicht nur große Waffenhersteller. Kleinere Unternehmen, die an Drohnen, Robotik, Sensoren, Software, Munitionskomponenten und anderen spezialisierten Technologien arbeiten, werden für die europäische Verteidigungsplanung zunehmend wichtiger.
Viele dieser Unternehmen sind zudem tief in grenzüberschreitende Lieferketten integriert. Ein in Estland ansässiges Technologieunternehmen kann mit Herstellern in Polen, den Niederlanden oder anderen europäischen Ländern zusammenarbeiten und gleichzeitig Ausrüstung an die Ukraine liefern.
Diese vernetzte Struktur schafft Chancen für industrielle Zusammenarbeit, bedeutet aber auch, dass ein Angriff auf ein Unternehmen potenziell Folgen über dessen eigene Räumlichkeiten hinaus haben kann.
Die Sicherheitsherausforderung wird daher breiter als der Schutz von Militärstützpunkten oder kritischer Infrastruktur. Verteidigungshersteller, Forschungseinrichtungen, Lagerhäuser, Logistikunternehmen und Technologiezulieferer müssen zunehmend als Teil der europäischen Sicherheitsarchitektur behandelt werden.
Der Fall Milrem fügt diesem Problem eine physische Dimension hinzu. Europäische Unternehmen sind bereits Cyberangriffen, Spionage und Versuchen ausgesetzt, sensible technische Informationen zu erlangen. Physische Sabotage führt eine weitere Risikodimension genau in dem Moment ein, in dem Regierungen mehr private Unternehmen dazu ermutigen, in den Verteidigungssektor einzutreten.
Die Ukraine bleibt zentral für das größere Bild
Die Verbindung zur Ukraine ist besonders wichtig, weil europäische Regierungen gleichzeitig versuchen, die militärische Unterstützung für Kiew aufrechtzuerhalten und ihre eigenen Verteidigungsfähigkeiten zu erhöhen.
Die Ukraine ist zu einem wichtigen Testfeld für Technologien wie Drohnen, unbemannte Bodenfahrzeuge und Systeme der elektronischen Kriegsführung geworden. Europäische Unternehmen arbeiten zunehmend mit ukrainischen Institutionen und Herstellern zusammen, um diese Technologien für den Einsatz auf dem Schlachtfeld und künftige europäische Anforderungen anzupassen.
Die THeMIS-Fahrzeuge von Milrem sind Teil dieses Prozesses. Ihr Einsatz in der Ukraine hat dem Unternehmen Erfahrung mit einer Technologiekategorie verschafft, an deren Entwicklung europäische Streitkräfte selbst zunehmend interessiert sind.
Dadurch entsteht eine direkte Überschneidung zwischen der Unterstützung der Ukraine und der Entwicklung der eigenen Verteidigungsfähigkeiten Europas. Die Störung eines Unternehmens, das zur ukrainischen Militärkapazität beiträgt, kann daher potenziell beide Ziele gleichzeitig beeinträchtigen.
Die estnischen Behörden haben den Angriff auf Milrem ausdrücklich mit dem in Verbindung gebracht, was sie als breitere russische Bemühung beschreiben, europäische Länder einzuschüchtern und ihre Unterstützung für die Ukraine zu schwächen. Diese Interpretation ist die Einschätzung Tallinns und keine unabhängig gesicherte Schlussfolgerung über Moskaus weiterreichende strategische Absichten, doch sie spiegelt wider, wie baltische Regierungen Sabotage zunehmend als Teil der breiteren Sicherheitskonfrontation rund um den Krieg betrachten.
Teil einer breiteren europäischen Besorgnis
Der Vorfall um Milrem ereignet sich nicht isoliert. Europäische Regierungen haben seit der groß angelegten Invasion der Ukraine über eine wachsende Zahl von Fällen berichtet, die mutmaßliche Sabotage, Brandstiftung, Cyberoperationen und andere Formen feindseliger Aktivitäten betreffen, die russischen Staatsinteressen zugeschrieben oder mit ihnen in Verbindung gebracht werden.
Das Muster umfasst Vorfälle, die Infrastruktur sowie Unternehmen mit Bezug zur Verteidigungsproduktion und zur Unterstützung der Ukraine betreffen. Europäische Behörden haben diese Aktivitäten zunehmend als hybride Operationen bezeichnet, weil sie unterhalb der Schwelle eines konventionellen militärischen Angriffs bleiben und dennoch darauf abzielen, europäischen Staaten Kosten aufzuerlegen.
Für Estland macht die geografische Nähe zu Russland das Problem besonders akut. Das Modell ist jedoch europaweit relevant, weil dieselben Rekrutierungs- und Stellvertretermechanismen über nationale Grenzen hinweg funktionieren können.
Die Tatsache, dass die Verdächtigen im Fall Milrem lettische Staatsbürger waren, in Lettland festgenommen und später nach Estland überstellt wurden, zeigt die praktische Bedeutung der europäischen Sicherheitszusammenarbeit. Die Ermittlungen wären erheblich komplizierter gewesen ohne die Fähigkeit der Behörden beider Länder, Informationen auszutauschen und Festnahmen sowie Beweissicherung zu koordinieren.
Sicherheitskosten der europäischen Verteidigungsausweitung
Der Fall wirft zudem eine längerfristige Frage für die europäische Verteidigungspolitik auf: Wie viel zusätzliche Sicherheitsinfrastruktur wird erforderlich sein, wenn die Verteidigungsindustrie wächst?
Regierungen ermutigen Unternehmen, die Produktion zu steigern, neue Anlagen zu bauen und internationale Partnerschaften einzugehen. Eine größere industrielle Basis schafft jedoch auch eine größere potenzielle Zielmenge.
Für große Hersteller ist eine umfangreiche Sicherheitsinfrastruktur möglicherweise bereits Teil des normalen Betriebs. Kleinere Technologieunternehmen können mit einer anderen Situation konfrontiert sein. Ihre Einrichtungen mögen gewöhnlichen Industrie- oder Gewerbeimmobilien ähneln, obwohl die darin entwickelten oder montierten Technologien direkte militärische Anwendungen haben.
Diese Lücke kann physische Sicherheit zu einem besonderen Anliegen für kleinere Verteidigungsunternehmen machen. Die Verstärkung von Zugangskontrollen, Überwachung, Cyberschutz und Personalsicherheit kann erhebliche Kosten verursachen, gerade während Regierungen bereits versuchen, die Produktion zu beschleunigen.
Der Fall Milrem könnte daher Forderungen nach einer engeren Zusammenarbeit zwischen nationalen Sicherheitsdiensten und privaten Verteidigungsunternehmen verstärken. Er zeigt zudem, wie wichtig es ist, dass Unternehmen verdächtige Ansprachen oder Aktivitäten melden, bevor ein Vorfall eintritt.
Estlands Reaktion
Tallinn hat signalisiert, dass der Angriff nicht dazu führen wird, die Unterstützung für die Ukraine zu verringern. Stattdessen erklärten estnische Beamte, das Land werde weiter mit europäischen Partnern zusammenarbeiten, um den Druck auf Russland zu erhöhen und die eigene Sicherheitsvorsorge zu verbessern.
Die Regierung hat zudem betont, dass ähnliche mit Russland verbundene Operationen vor ihrer Ausführung vereitelt worden seien. Der KAPO-Generaldirektor sagte, die meisten der in Estland identifizierten von Russland geplanten Angriffe seien verhindert worden, nannte jedoch keine operativen Details.
Diese Unterscheidung ist wichtig. Der Angriff auf Milrem war in seiner unmittelbaren physischen Wirkung begrenzt: Das Feuer wurde schnell eingedämmt, niemand wurde verletzt, und das Unternehmen erklärte, der Vorfall habe seine weiterreichenden Aktivitäten nicht gestoppt. Dass die Täter jedoch eine verteidigungsbezogene Einrichtung erreichen konnten, bleibt aus nachrichtendienstlicher Sicht bedeutsam.
Für europäische Regierungen besteht das Ziel zunehmend nicht einfach darin, nach einem Angriff zu reagieren, sondern Rekrutierungsnetzwerke und geplante Operationen zu identifizieren, bevor sie die Ausführungsphase erreichen.
Der Fall Milrem bleibt Gegenstand strafrechtlicher Ermittlungen, und die vollständige Beweisgrundlage für Estlands Zuschreibung wurde nicht öffentlich gemacht. Dennoch markiert die Schlussfolgerung der Regierung eine klare Eskalation im offiziellen Umgang mit dem Vorfall.
Was als Feuer in einem Industriegebäude in Tallinn begann, ist zu einem weiteren Beispiel für den Sicherheitsdruck geworden, dem Europas Verteidigungssektor ausgesetzt ist. Während europäische Länder die Produktion ausweiten, die Zusammenarbeit mit der Ukraine vertiefen und in neue Militärtechnologien investieren, wird der Schutz der Unternehmen hinter diesen Bemühungen zu einem zunehmend wichtigen Teil der Verteidigungspolitik des Kontinents.