
Redes de sabotaje de la GRU rusa atacan a empresas de defensa de la UE en Alemania y Eslovaquia

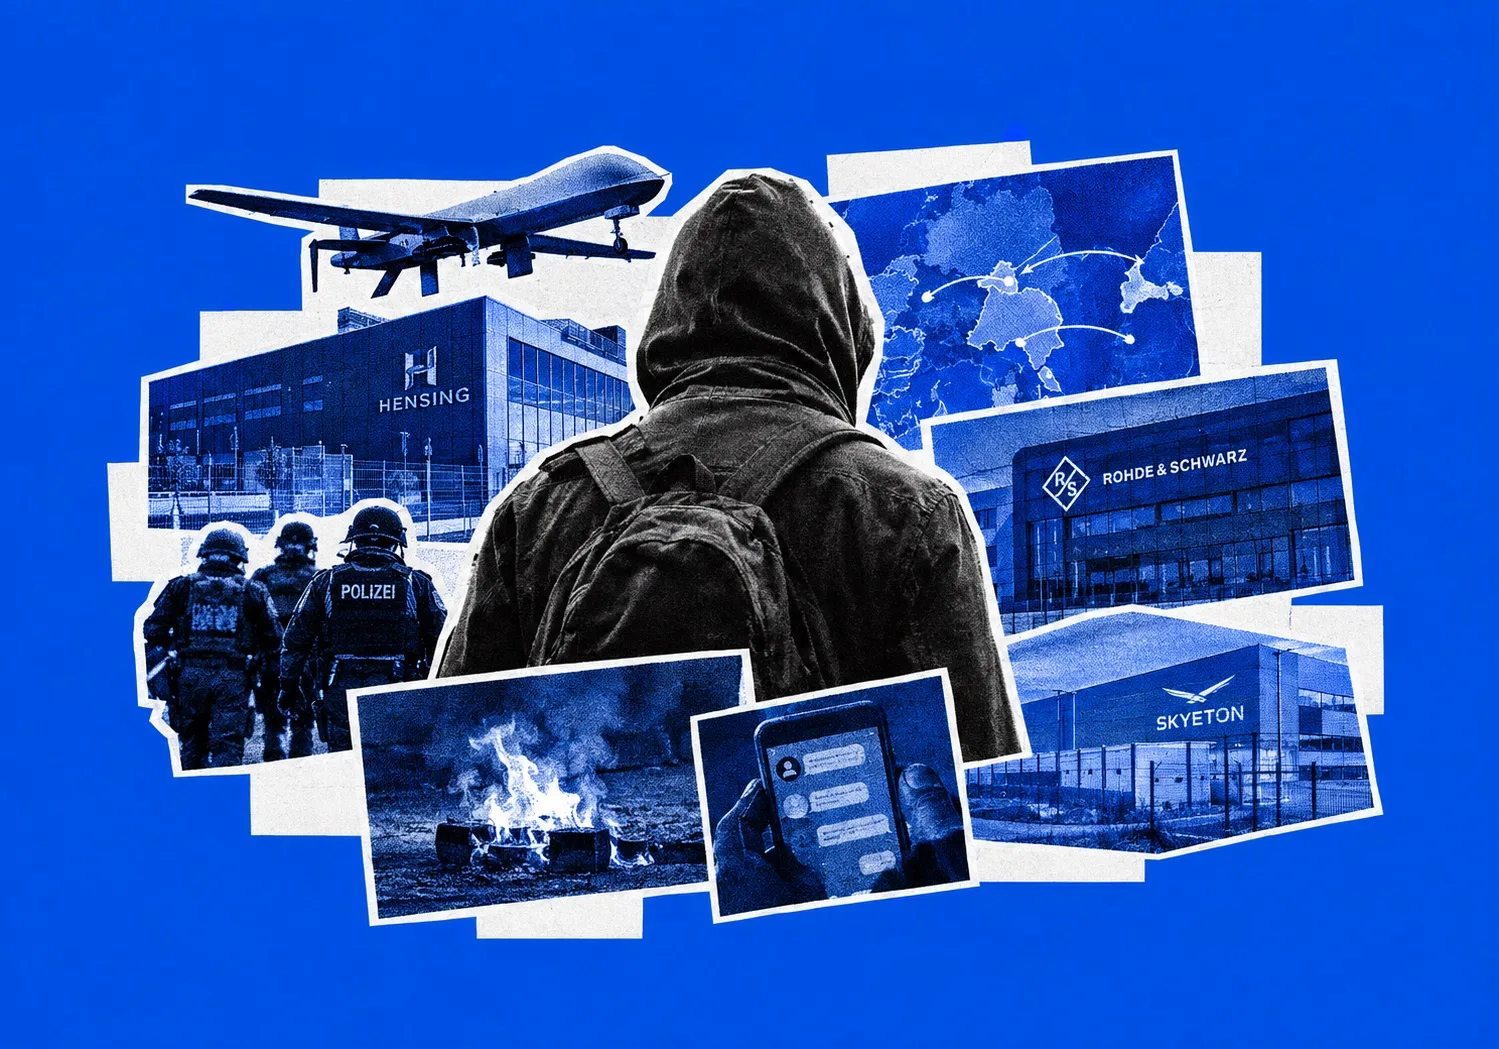
Redes de sabotaje de la GRU rusa atacan a empresas de defensa de la UE en Alemania y Eslovaquia, revelando un modelo descentralizado que difumina la atribución estatal.
Ninguna de las operaciones causó daños físicos significativos. Precisamente por eso los casos importan.
El efecto inmediato de estos ataques fue limitado. El desafío de seguridad que revelan, no.
Del espionaje a la disrupción física
Los gobiernos europeos han dedicado buena parte del período transcurrido desde la invasión a gran escala de Ucrania por parte de Rusia a desmantelar la infraestructura de inteligencia que Moscú construyó a través de misiones diplomáticas. Más de 400 diplomáticos rusos fueron expulsados en toda Europa después de 2022, según el informe.
El resultado no fue la desaparición de la actividad de inteligencia rusa. Cambió la forma en que podía llevarse a cabo.
La red que ahora investigan las autoridades alemanas parece basarse en un modelo más fragmentado. En lugar de requerir que un oficial de inteligencia ruso establezca contacto directo con un operativo en Europa, los investigadores creen que los reclutas pueden encontrarse de forma remota a través de plataformas de mensajería en línea y redes sociales.
Las personas que llevan a cabo la parte más expuesta de una operación pueden, por lo tanto, tener poco conocimiento de la organización que está detrás.
En el caso de Múnich, los investigadores alemanes describen a los sospechosos búlgaros como agentes de bajo nivel o "desechables". Al parecer fueron reclutados de forma remota, se les pagó cantidades relativamente pequeñas y se les utilizó para tareas localizadas, sin contacto físico directo con oficiales de la GRU.
Eso cambia la economía del sabotaje.
Una operación de inteligencia tradicional requiere personal capacitado, comunicaciones seguras y protección de la red de agentes. Un modelo descentralizado puede, en cambio, distribuir el riesgo entre un gran número de individuos. Si un operativo es detenido, la organización puede potencialmente reemplazarlo sin exponer la estructura más amplia.
Para los servicios de contrainteligencia europeos, el problema es correspondientemente distinto. La persona capturada portando un artefacto incendiario puede ser la parte más fácil de identificar de la operación, mientras que la estructura de mando se encuentra a varias jurisdicciones y capas de comunicación digital de distancia.
El campo de batalla llega a la cadena de suministro
La elección de los objetivos también es significativa.
Helsing desarrolla drones de ataque autónomos con inteligencia artificial suministrados a las fuerzas ucranianas. Rohde & Schwarz produce sistemas de comunicaciones militares y radar, así como tecnología contra UAS. Skyeton fabrica sistemas aéreos no tripulados y de reconocimiento de largo alcance en Eslovaquia.
No son objetivos simbólicos sin relación con la guerra. Forman parte de la infraestructura industrial que sostiene la capacidad militar de Ucrania.
Eso crea una nueva categoría de vulnerabilidad para Europa. La producción de defensa ya no es simplemente una cuestión de fábricas, contratos de adquisición y controles de exportación. La seguridad física de los sitios de producción, las instalaciones logísticas y la infraestructura asociada pasa a formar parte de la ecuación de defensa más amplia.
Un pequeño incendio no necesita destruir una fábrica para imponer un costo. Las medidas de seguridad, las inspecciones, la vigilancia, los seguros y la disrupción pueden encarecerse cuando las instalaciones industriales tienen que operar bajo el supuesto de que los servicios de inteligencia extranjeros pueden intentar penetrarlas o dañarlas.
El caso del aeropuerto de Leipzig/Halle añade otra dimensión. El 5 de agosto, un dron que transportaba explosivos detonó cerca de una aeronave de carga de DHL que llevaba envíos con destino a Ucrania, o colisionó con ella. El 1 de septiembre, el gobierno alemán atribuyó oficialmente el incidente a estructuras estatales rusas.
Las autoridades alemanas ahora evalúan ese caso junto con las operaciones de Múnich y Eslovaquia, y los intentos de sabotaje de septiembre dirigidos contra la infraestructura eléctrica alemana.
La importancia radica en la convergencia de objetivos: fabricación de defensa, tecnología militar y logística.
Por qué Europa Central importa para la red
Las investigaciones también apuntan a una característica geográfica de la campaña emergente.
Fuentes de seguridad alemanas citadas por Frankfurter Allgemeine Zeitung el 25 de septiembre evaluaron que las operaciones de Múnich y Skyeton fueron coordinadas desde un centro operativo compartido en Eslovaquia. Los investigadores alemanes sospechan que los ataques fueron organizados por una unidad especializada de la GRU.
El papel de Eslovaquia en los casos ilustra una de las dificultades centrales de combatir operaciones extranjeras descentralizadas. Las personas que llevan a cabo un ataque, la persona que organiza la logística y el servicio de inteligencia sospechoso de dirigirlo pueden estar todos ubicados en países diferentes.
El propio caso Skyeton involucró a un ciudadano letón de 26 años y a un ciudadano ucraniano arrestados en Eslovaquia, mientras que otro sospechoso letón fue detenido en Hamburgo en virtud de una orden de arresto eslovaca.
Los sospechosos de Múnich eran ciudadanos búlgaros.
La investigación de Leipzig, mientras tanto, identificó a un operativo logístico clave como Oleg L., ciudadano con doble nacionalidad rusa y letona. Medios de investigación alemanes informaron que había mantenido comunicaciones durante varios años con el coronel de la GRU Denis Smolyaninov.
El resultado es un problema de contrainteligencia que no encaja limpiamente dentro de las fronteras nacionales.
La policía puede arrestar a la persona físicamente presente en un objetivo. Los fiscales deben entonces establecer la cadena que conecta a ese individuo con los organizadores, los intermediarios y, en última instancia, un Estado extranjero. Cada jurisdicción adicional introduce otra capa legal y de investigación.
La conexión Smolyaninov
El nombre de Denis Smolyaninov da a las investigaciones una dimensión institucional potencialmente importante.
El coronel de la GRU fue sancionado por la UE en diciembre de 2024 por actividades que incluían operaciones psicológicas, subversión centrada en Ucrania y el reclutamiento remoto de agentes de sabotaje en toda Europa. El mismo marco de sanciones de la UE también apuntó a la Unidad 29155 de la GRU y a operativos asociados.
Los casos actuales plantean, por lo tanto, preguntas sobre si Europa se enfrenta a la continuación de una capacidad de inteligencia establecida en lugar de una serie de aventuras criminales improvisadas.
Hay, sin embargo, una distinción importante. El modelo operativo descrito por los investigadores alemanes depende en gran medida de la distancia y la negabilidad. La persona reclutada para una tarea particular no necesita necesariamente comprender la red más amplia, mientras que el servicio de inteligencia puede mantener la separación de la operación física.
Eso es diferente de la imagen clásica de un oficial de inteligencia dirigiendo directamente una red de agentes.
Se parece más a la subcontratación.
El arreglo también crea una ambigüedad que puede ser útil para el organizador. Rusia ha negado su participación en los incidentes de sabotaje europeos, y su Ministerio de Asuntos Exteriores calificó las acusaciones alemanas de fabricadas y con motivación política. Alemania, en cambio, ha atribuido formalmente el ataque de Leipzig a estructuras estatales rusas y está investigando el caso de Múnich por posible participación estatal.
La atribución se convierte, por lo tanto, en algo más que una declaración política. Es el punto en el que un incidente criminal se convierte en un acto de agresión patrocinado por el Estado, con consecuencias para las sanciones, la diplomacia y la política de contrainteligencia.
Las empresas de defensa ahora forman parte del perímetro de seguridad
Para los fabricantes de defensa europeos, las implicaciones son inmediatas incluso cuando los ataques fracasan.
Rohde & Schwarz dijo que sus instalaciones de Múnich no sufrieron daños operativos. Helsing declinó hacer comentarios públicos detallados. La instalación eslovaca de Skyeton fue protegida antes de que pudiera producirse el incendio provocado previsto.
Las empresas, no obstante, ocupan un entorno de seguridad diferente del que enfrentaban antes de la expansión de la guerra en Ucrania.
La vulnerabilidad no se limita a las grandes fábricas de armas. Se extiende por todo el ecosistema que produce, mueve y mantiene tecnología militar.
Eso es particularmente relevante para una industria de defensa europea que ya está bajo presión para ampliar la producción y acelerar el apoyo a Ucrania. Cada capa adicional de protección física compite por recursos con la tarea central de producir equipos.
El modelo proxy hace que el problema sea más difícil porque no requiere una capacidad militar sofisticada en el punto de ataque. Un operativo reclutado localmente con instrucciones básicas puede potencialmente crear un incidente de seguridad en una instalación estratégicamente importante.
El costo de defenderse contra esa posibilidad es, en consecuencia, desproporcionado con respecto a la aparente simplicidad del ataque.
El problema de atribución de Europa
Los arrestos dan a los servicios europeos algo que rara vez obtienen del sabotaje encubierto: personas, dispositivos, comunicaciones y pruebas transfronterizas que potencialmente pueden conectarse.
Pero los casos emergentes también demuestran por qué interrumpir una operación y probar quién la ordenó son tareas diferentes.
Alemania ya ha ido más allá de la investigación en el caso de Leipzig, atribuyendo formalmente el ataque a estructuras estatales rusas y respondiendo diplomáticamente con la expulsión de personal, el cierre del Consulado General de Rusia en Bonn y la terminación del acuerdo que rige el Centro Cultural Ruso en Berlín. Berlín también busca ampliar las sanciones de la UE.
El caso de Múnich sigue en la etapa de investigación mientras las autoridades examinan si la presunta operación proxy puede vincularse a una estructura estatal rusa.
Esa distinción importa porque el modelo descentralizado está diseñado para crear precisamente esta brecha entre el acto visible y el patrocinador invisible.
Europa ha pasado cuatro años fortaleciendo su capacidad para identificar la actividad de inteligencia rusa tras la expulsión del personal diplomático. El nuevo desafío es más difícil: prevenir un sistema en el que el operativo puede ser reclutado desde otro país, la logística organizada en otro lugar, el objetivo ubicado en lo profundo del territorio de la OTAN y la presunta estructura de mando separada del ataque por varias capas de intermediarios.
Los ataques físicos en Múnich y Eslovaquia no lograron interrumpir la producción de defensa.
La pregunta más trascendente es si la arquitectura de seguridad de Europa puede mantener el ritmo de una forma de sabotaje en la que la distancia entre un servicio de inteligencia estatal y la persona que lleva a cabo el ataque es, en sí misma, parte del arma.
Fuentes: Frankfurter Allgemeine, Reuters, DW, Tagesschau