
Actualización de amenazas del MI5 2026: Sir Ken McCallum advierte sobre riesgos de bioweapons con IA, Rusia e Irán

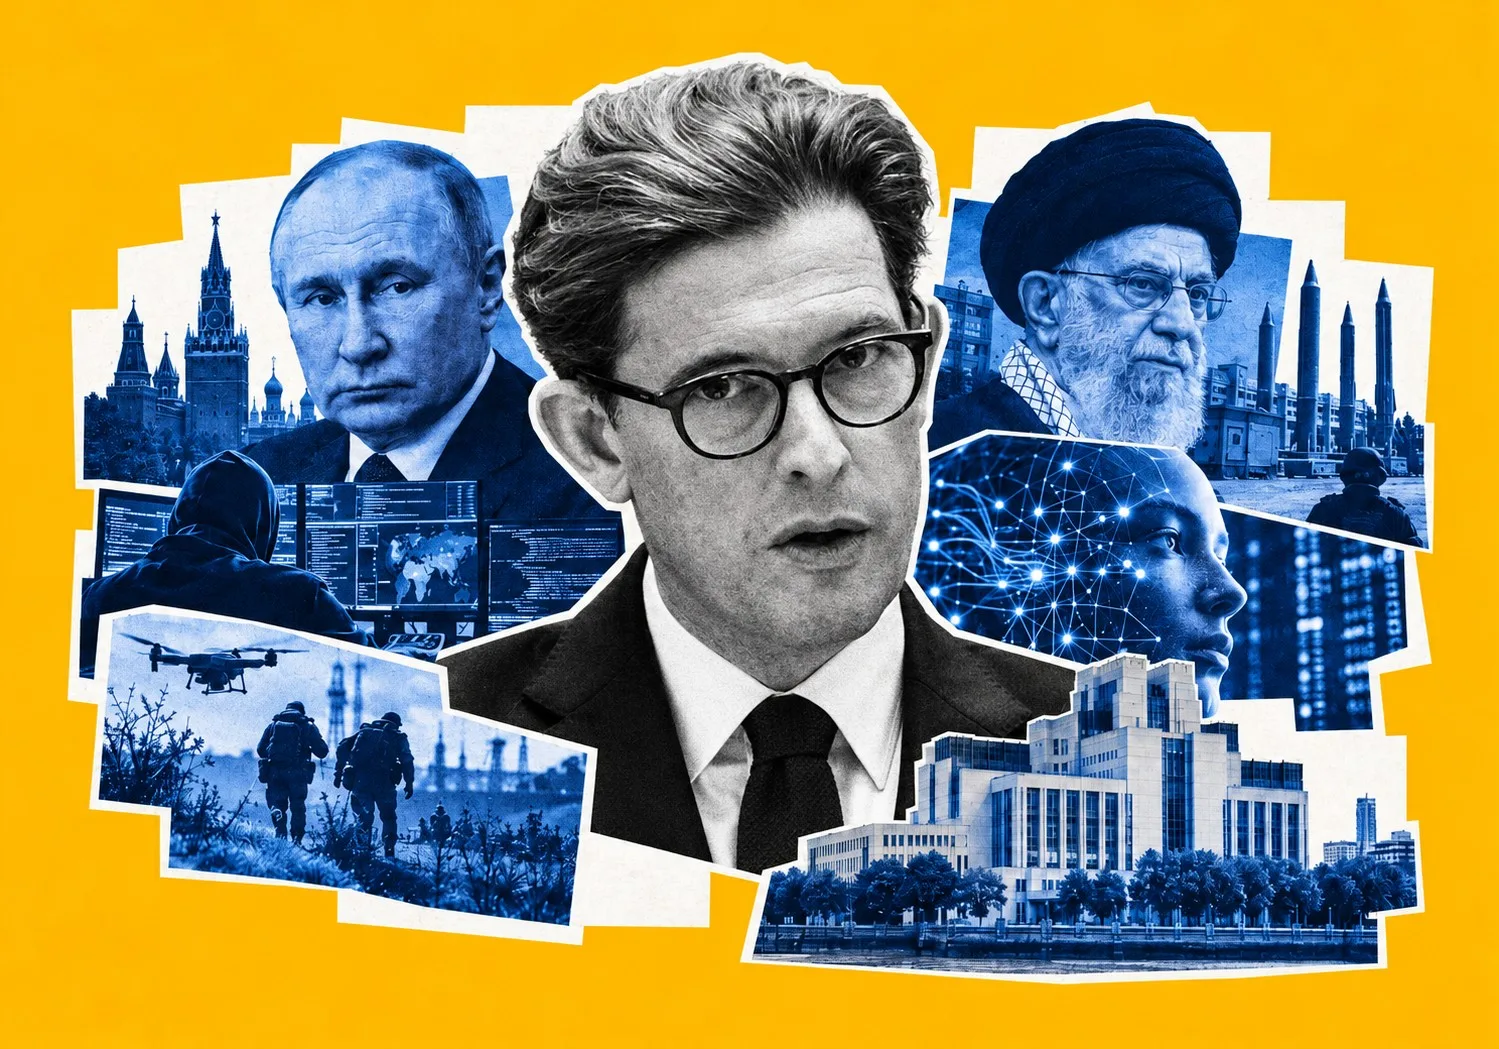
Sir Ken McCallum advierte sobre los riesgos de bioweapons con IA, Rusia e Irán en la actualización anual de amenazas del MI5 2026.
Al repasar sus treinta años en el Servicio de Seguridad, McCallum recordó que se incorporó cuando el terrorismo en Irlanda del Norte era el principal asunto sobre la mesa, para luego enfrentar el shock del 11-S cinco años después.
Esa única mañana obligó a una reconstrucción total del MI5.
"We're there again," señaló McCallum, apuntando a un cambio generacional que ha empujado al aparato de seguridad británico hacia otra incómoda reestructuración.

Igual escala: amenazas estatales y contraterrorismo
Por primera vez en los registros, las amenazas estatales y el contraterrorismo consumen ahora porciones idénticas de la capacidad diaria del MI5.
Ese cambio llevó al lanzamiento formal de un tercer pilar operativo central, denominado "Protect".
Si bien el contraespionaje y el contraterrorismo siguen haciendo el trabajo pesado en términos de vigilancia activa, la misión Protect se ocupa de algo mucho más árido: la mera resiliencia nacional. No se trata de espionaje glamorizado; se trata de asegurar que las centrales eléctricas, las juntas de agua y las redes logísticas puedan recibir un golpe sin colapsar.
McCallum estaba decidido a romper la ilusión de que la seguridad nacional es solo un juego geopolítico distante protagonizado por hombres trajeados.
Los objetivos elegidos hoy por los adversarios extranjeros golpean a la gente común justo donde vive, trabaja y comercia.
"Think also of the place where you live, where you work," dijo McCallum. "Think of a flicker in the power grid supplying your home. Think of your local synagogue or mosque having to install enhanced security. Think of a toxic or manipulative post on social media. Think, perhaps, of what online algorithms are feeding your teenagers in their bedrooms."
Rusia y la escalada de la guerra híbrida
Cuando se trata de subversión patrocinada por el Estado en suelo europeo, Moscú ocupa el primer lugar.
El jefe del MI5 se saltó el habitual baile diplomático sobre este punto: "Russia remains aggressor number one, as Putin’s Kremlin continues to lash out at the UK and its allies."
Las agencias de inteligencia militar rusas no buscan un enfrentamiento militar frontal con los ejércitos occidentales. En cambio, contratan a criminales locales, despliegan proxies cibernéticos y prenden fuego a almacenes en todo el continente.
El objetivo es causar la máxima fricción evitando una escalada abierta.
Los operadores rusos están intensificando los ataques híbridos mientras "being careful to stay below the NATO Article V threshold it’d be foolish for them to cross," observó McCallum.
Teherán juega un juego similar. Los operadores iraníes mantienen una presencia activa en suelo británico, atacando sistemáticamente a disidentes políticos y activistas de la diáspora. Los regímenes autoritarios utilizan efectivamente la naturaleza abierta de los sistemas legales occidentales para hurgar en las fracturas internas desde dentro.
Defensa de infraestructura crítica y resiliencia civil
La infraestructura crítica de Gran Bretaña —las líneas eléctricas, las cámaras de compensación, los puertos y las plantas de tratamiento de agua— fue diseñada cuando la máxima eficiencia económica era la única métrica que importaba.
Esa configuración ajustada la vuelve frágil.
McCallum repasó una preocupante lista de incidentes recientes: hackers sondeando redes de agua y energía estadounidenses, incendios misteriosos dirigidos a fabricantes de defensa europeos y un ataque cibernético destructivo dirigido a un generador eléctrico del Reino Unido.
La lógica detrás de estos golpes híbridos es fría y simple: bajo riesgo para el atacante, alto caos para la víctima. Una aplicación bancaria vulnerada deja a millones sin acceso a su dinero. Un dron hostil merodeando cerca de una pista de aterrizaje deja en tierra a toda una flota aérea. Una cepa de ransomware dentro de una red hospitalaria cancela cirugías durante una semana.
Para tapar estas brechas, la National Protective Security Authority (NPSA) —una rama especializada dentro del MI5— trabaja junto al National Cyber Security Centre (NCSC) del GCHQ. Asesoran a proveedores de servicios públicos y empresas privadas sobre cómo examinar las cadenas de suministro, detectar infiltrados hostiles y asegurar la seguridad perimetral física.
Violencia política e instituciones democráticas
La fricción no se limita a los cables digitales y las líneas eléctricas; se está derramando directamente en la política británica. El 12 de octubre, la ministra del Interior, Shabana Mahmood, ordenó una revisión independiente del marco de seguridad protectora del Reino Unido tras un fuerte aumento de las amenazas contra figuras públicas.
McCallum mencionó directamente el asesinato en julio de la expolítica Ann Widdecombe, así como los recientes cargos por terrorismo presentados contra un individuo acusado de atacar al liderazgo de Reform UK.
Según la Ley del Servicio de Seguridad de 1989, el mandato estatutario principal del MI5 es defender la democracia parlamentaria. Cuando los diputados y las figuras comunitarias necesitan escoltas policiales solo para realizar cirugías de circunscripción, esa maquinaria democrática central empieza a desmoronarse.
Inteligencia artificial y riesgos tecnológicos
En el frente tecnológico, la IA generativa se está convirtiendo en un enorme multiplicador de fuerza para los actores hostiles.
McCallum señaló que tres décadas en el trabajo de inteligencia tienden a dar a una persona altos umbrales de adrenalina, pero no se anduvo con rodeos sobre los riesgos futuros: "Today AI is already supercharging the cybersecurity contest between attackers and defenders."
Las agencias hostiles y los grupos extremistas están utilizando modelos automatizados para escribir contenido de radicalización personalizado, automatizar el reconocimiento cibernético y refinar metodologías de ataque con drones.
El verdadero escenario de pesadilla, sin embargo, involucra amenazas químicas y biológicas. Al observar posibles casos de uso indebido en el futuro, McCallum señaló "AI's potential to change the stakes on existing or even new bioweapons" como el peligro de mayor peso.
Para mantener el control sobre estas capacidades, el MI5, el GCHQ y el MI6 trabajan directamente con el Instituto de Seguridad de IA del Reino Unido, junto con el intercambio de inteligencia en tiempo real a través de la alianza Five Eyes.
Sir McCallum no ofreció ilusiones sobre el ritmo de esta carrera, admitiendo que mantenerse por delante no es un trabajo relajado, aunque la inteligencia británica aporta "plenty of racing experience" a la pista.
Adaptabilidad institucional y marcos estructurales
Thames House tiene una larga historia de cambiar su fontanería interna cuando el entorno de amenazas se deteriora. Después del 11-S, el gobierno creó el Joint Terrorism Analysis Centre (JTAC) para centralizar la inteligencia sobre amenazas. Hace una década, cuando resurgió el espionaje estatal, los funcionarios crearon el Joint State Threats Assessment Team (JSTAT).
La elevación formal de la misión Protect en 2026 es solo la última iteración de ese patrón adaptativo.
Con las amenazas estatales y el contraterrorismo compartiendo ahora la misma escala operativa, y con el sabotaje híbrido, la proliferación de la IA y la violencia política golpeando objetivos civiles a la vez, el Servicio de Seguridad está cambiando su línea de base. La defensa nacional ya no es algo que se detiene en los cuarteles militares; ahora cubre todo el marco civil del país.