
MI5-Bedrohungsupdate 2026: Sir Ken McCallum warnt vor KI-Biowaffenrisiken, Russland und Iran

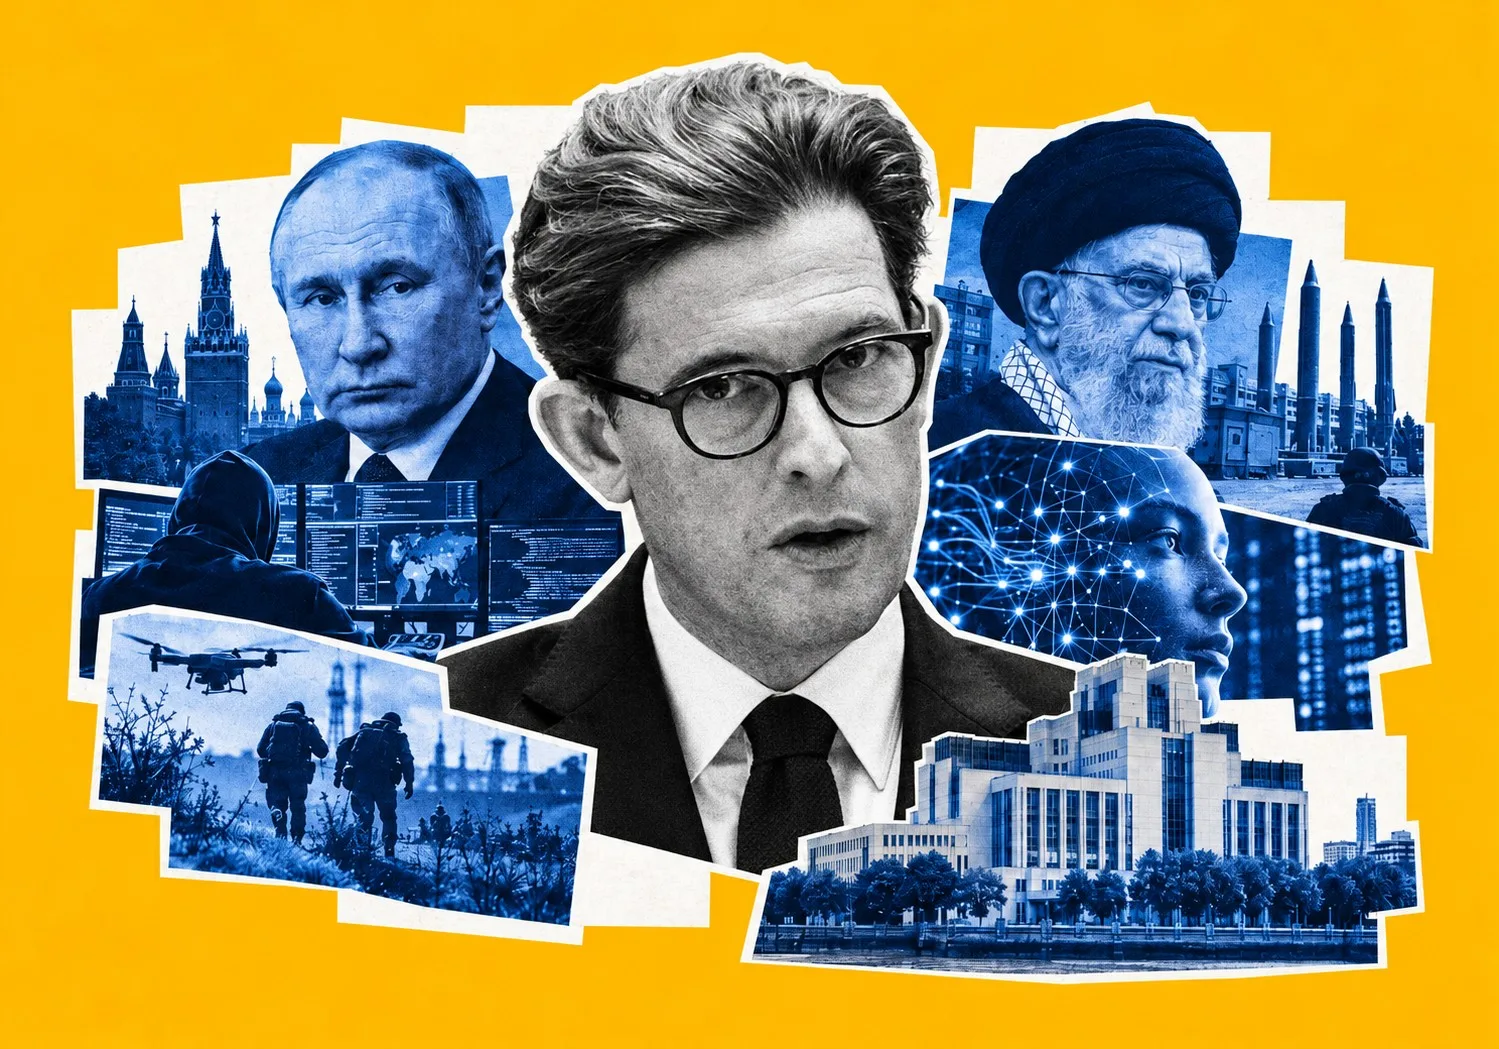
Sir Ken McCallum warnt in seinem jährlichen MI5-Bedrohungsupdate 2026 vor KI-Biowaffenrisiken, russischer und iranischer hybrider Kriegsführung sowie politischer Gewalt.
Im Rückblick auf seine dreißigjährige Laufbahn im Sicherheitsdienst erinnerte sich McCallum daran, dass er zu einer Zeit eintrat, als der Terrorismus in Nordirland das beherrschende Thema auf dem Schreibtisch war – nur um fünf Jahre später den Schock des 11. September zu erleben.
Dieser eine Morgen erzwang einen vollständigen Umbau des MI5.
"We're there again," stellte McCallum fest und verwies auf einen Generationenwechsel, der den britischen Sicherheitsapparat in eine weitere unangenehme Umstrukturierung gedrängt hat.

Gleiches Ausmaß: Staatliche Bedrohungen und Terrorismusbekämpfung
Zum ersten Mal seit Beginn der Aufzeichnungen beanspruchen staatliche Bedrohungen und Terrorismusbekämpfung nun identische Anteile der täglichen Kapazität des MI5.
Diese Verschiebung führte zur formellen Einführung einer dritten operativen Kernsäule mit der Bezeichnung "Protect".
Während Spionageabwehr und Terrorismusbekämpfung bei der aktiven Überwachung nach wie vor die Hauptlast tragen, befasst sich die Protect-Mission mit etwas weitaus Nüchternerem: schlicht der nationalen Resilienz. Es geht nicht um glamouröse Spionagekunst; es geht darum, sicherzustellen, dass Kraftwerke, Wasserwerke und Logistiknetze einen Treffer einstecken können, ohne zusammenzubrechen.
McCallum war fest entschlossen, die Illusion zu zerstören, nationale Sicherheit sei nur ein fernes geopolitisches Spiel, das von Männern in Anzügen gespielt wird.
Die Ziele, die ausländische Gegner heute auswählen, treffen normale Menschen genau dort, wo sie leben, arbeiten und Handel treiben.
"Think also of the place where you live, where you work," sagte McCallum. "Think of a flicker in the power grid supplying your home. Think of your local synagogue or mosque having to install enhanced security. Think of a toxic or manipulative post on social media. Think, perhaps, of what online algorithms are feeding your teenagers in their bedrooms."
Russland und die Eskalation hybrider Kriegsführung
Wenn es um staatlich geförderte Subversion auf europäischem Boden geht, nimmt Moskau den Spitzenplatz ein.
Der MI5-Chef übersprang an diesem Punkt das übliche diplomatische Taktieren: "Russia remains aggressor number one, as Putin’s Kremlin continues to lash out at the UK and its allies."
Die russischen Militärgeheimdienste suchen keine direkte militärische Konfrontation mit westlichen Armeen. Stattdessen heuern sie lokale Kriminelle an, setzen Cyber-Proxy-Kräfte ein und legen auf dem gesamten Kontinent Lagerhäuser in Brand.
Der ganze Sinn besteht darin, maximale Reibung zu erzeugen und gleichzeitig eine offene Eskalation zu vermeiden.
Russische Operateure eskalieren hybride Angriffe, während sie "being careful to stay below the NATO Article V threshold it’d be foolish for them to cross", beobachtete McCallum.
Teheran spielt ein ähnliches Spiel. Iranische Operateure unterhalten eine aktive Präsenz auf britischem Boden und zielen systematisch auf politische Dissidenten und Diaspora-Aktivisten. Autoritäre Regime nutzen die Offenheit westlicher Rechtssysteme effektiv, um von innen heraus an innerstaatlichen Bruchlinien zu stochern.
Verteidigung kritischer Infrastruktur und ziviler Resilienz
Britanniens kritische Infrastruktur – die Stromleitungen, Clearinghäuser, Häfen und Wasseraufbereitungsanlagen – wurde zu einer Zeit entworfen, als maximale wirtschaftliche Effizienz die einzige Messgröße war, die zählte.
Diese schlanke Aufstellung macht sie anfällig.
McCallum ging eine beunruhigende Checkliste jüngster Vorfälle durch: Hacker, die amerikanische Wasser- und Energienetze sondierten, mysteriöse Brände, die auf europäische Verteidigungshersteller zielten, und ein zerstörerischer Cyberangriff auf einen britischen Stromerzeuger.
Die Logik hinter diesen hybriden Angriffen ist kalt und einfach: geringes Risiko für den Angreifer, großes Chaos für das Opfer. Eine kompromittierte Banking-App sperrt Millionen von ihrem Geld aus. Eine entlaufene Drohne, die in der Nähe einer Flughafenrollbahn kreist, legt eine ganze Flugzeugflotte am Boden fest. Ein Ransomware-Stamm in einem Krankenhausnetzwerk lässt Operationen eine Woche lang ausfallen.
Um diese Lücken zu schließen, arbeitet die National Protective Security Authority (NPSA) – eine spezialisierte Abteilung innerhalb des MI5 – mit dem National Cyber Security Centre (NCSC) von GCHQ zusammen. Sie beraten Versorgungsunternehmen und Privatfirmen dabei, wie sie Lieferketten überprüfen, feindliche Insider erkennen und die physische Perimeter-Sicherheit absichern können.
Politische Gewalt und demokratische Institutionen
Die Reibung beschränkt sich nicht auf digitale Leitungen und Stromleitungen; sie schwappt direkt in die britische Politik. Am 12. Oktober ordnete Innenministerin Shabana Mahmood eine unabhängige Überprüfung des Schutzsicherheitsrahmens des Vereinigten Königreichs an, nachdem die Bedrohungen gegen öffentliche Personen stark zugenommen hatten.
McCallum erwähnte direkt den Mord an der ehemaligen Politikerin Ann Widdecombe im Juli sowie jüngste Terrorismusanklagen gegen eine Person, die beschuldigt wird, auf die Führung von Reform UK gezielt zu haben.
Nach dem Security Service Act 1989 ist das primäre gesetzliche Mandat des MI5 die Verteidigung der parlamentarischen Demokratie. Wenn Abgeordnete und Gemeindevertreter Polizeibegleitung brauchen, nur um Wahlkreis-Sprechstunden abzuhalten, beginnt diese demokratische Kernmaschinerie zu versagen.
Künstliche Intelligenz und technologische Risiken
An der Technologiefront entwickelt sich generative KI zu einem massiven Kraftverstärker für feindliche Akteure.
McCallum wies darauf hin, dass drei Jahrzehnte Geheimdienstarbeit einem Menschen in der Regel hohe Adrenalinschwellen verleihen, aber er nahm kein Blatt vor den Mund, was die bevorstehenden Risiken angeht: "Today AI is already supercharging the cybersecurity contest between attackers and defenders."
Feindliche Dienste und extremistische Gruppen nutzen automatisierte Modelle, um maßgeschneiderte Radikalisierungsinhalte zu verfassen, Cyber-Aufklärung zu automatisieren und Drohnenangriffsmethoden zu verfeinern.
Das eigentliche Albtraumszenario betrifft jedoch chemische und biologische Bedrohungen. Mit Blick auf mögliche Missbrauchsfälle in der Zukunft hob McCallum "AI's potential to change the stakes on existing or even new bioweapons" als die Gefahr mit dem schwersten Gewicht hervor.
Um diese Fähigkeiten im Griff zu behalten, arbeiten MI5, GCHQ und MI6 direkt mit dem UK AI Security Institute zusammen, neben Echtzeit-Geheimdienstaustausch über die Five-Eyes-Allianz.
Sir McCallum machte keine Illusionen über das Tempo dieses Wettrennens und räumte ein, dass es alles andere als ein entspannender Job sei, vorne zu bleiben, obwohl der britische Geheimdienst "plenty of racing experience" auf die Strecke bringe.
Institutionelle Anpassungsfähigkeit und strukturelle Rahmenwerke
Thames House hat eine lange Geschichte darin, seine internen Strukturen umzubauen, wenn sich das Bedrohungsumfeld verschlechtert. Nach dem 11. September richtete die Regierung das Joint Terrorism Analysis Centre (JTAC) ein, um Bedrohungsinformationen zu zentralisieren. Vor einem Jahrzehnt, als staatliche Spionage wieder auftauchte, schufen Beamte das Joint State Threats Assessment Team (JSTAT).
Die formelle Aufwertung der Protect-Mission im Jahr 2026 ist nur die jüngste Iteration dieses Anpassungsmusters.
Da staatliche Bedrohungen und Terrorismusbekämpfung nun das gleiche operative Ausmaß teilen und da hybride Sabotage, KI-Verbreitung und politische Gewalt gleichzeitig zivile Ziele treffen, verschiebt der Sicherheitsdienst seine Grundlinie. Nationale Verteidigung ist nichts mehr, was an Militärkasernen endet; sie umfasst nun den gesamten zivilen Rahmen des Landes.